
Tarptautinės kibernetinio saugumo bendrovės „ESET“ pasaulinės telemetrijos duomenimis, 2026 m. pirmąjį pusmetį QR kodai buvo naudojami maždaug 11 proc. visų bendrovės aptiktų fišingo el. laiškų. Vidutiniškai per mėnesį visame pasaulyje fiksuota apie 100 tūkst. tokių atvejų, o didžiausias aktyvumas registruotas balandį.
Nors QR kodų fišingas ypač pavojingas įmonėms, nes gali atverti kelią į darbines sistemas ir duomenis, su panašiomis apgavystėmis susiduria ir gyventojai. Sukčiai gali bandyti išvilioti prisijungimo prie el. pašto, socialinių tinklų ar banko duomenis, taip pat mokėjimo kortelės informaciją.
QR kodais paremto fišingo, dar vadinamo kvišingu (angl. quishing), augimas verslui kelia naują iššūkį. Net jei darbuotojo kompiuteris gerai apsaugotas, vos nuskenavus kodą ataka persikelia į telefoną, kuriame įmonės taikomos saugumo priemonės nebūtinai veikia.
Susiję straipsniai


„Čia ir yra vienas pagrindinių triukų – laiškas ateina į darbo kompiuterį, tačiau QR kodas žmogų perkelia į telefoną, kuriame gali nebūti įmonės žiniatinklio filtravimo, EDR/XDR ar kitų kontrolės priemonių. Pavogus „Microsoft 365“, „Google Workspace“ ar kitus darbinius prisijungimus, viena darbuotojo klaida gali tapti įėjimu į visą organizacijos debesijos aplinką“, – įspėja „Baltimax“ vyresnysis kibernetinio saugumo inžinierius ir ESET ekspertas Lukas Apynis.
Nuoroda, kurios nemato nei žmogus, nei dalis apsaugos sistemų QR kodų fišingo principas iš esmės nesiskiria nuo tradicinio fišingo. Nusikaltėlių tikslas išlieka tas pats – nukreipti žmogų į suklastotą svetainę ir išvilioti prisijungimo, mokėjimo ar kitus jautrius duomenis. Keičiasi būdas, kuriuo kenksminga nuoroda pasiekia auką.
Įprastame fišingo laiške nuorodą galima matyti, patikrinti jos adresą, o įmonės el. pašto apsaugos sistemos gali ją analizuoti dar prieš laiškui pasiekiant darbuotoją. QR kodo atveju interneto adresas paslepiamas vaizde.
„QR kodas vizualiai paslepia puslapio adresą – žmogus nemato, kur iš tikrųjų bus nukreiptas. Su nuorodomis jau išmokome būti atsargesni, o QR kodams tokio paties įtarumo dar dažnai netaikome“, – pastebi L. Apynis.
Tai apsunkina ir techninį atakos aptikimą. Saugumo sistema pirmiausia turi atpažinti patį QR kodą, iškoduoti jame esančią informaciją ir tik tuomet patikrinti interneto adresą.
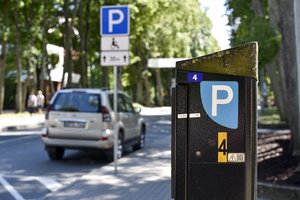
Verta atkreipti dėmesį, kad QR kodų grėsmė neapsiriboja vien elektroniniu paštu. Sukčiai gali pasitelkti ir realiose vietose matomus kodus. Pavyzdžiui, darbuotojas, atvykęs pietauti į miestą, ant automobilių stovėjimo aikštelės mokėjimo automato gali pamatyti QR kodą, jį nuskenuoti ir vietoje oficialaus mokėjimo puslapio patekti į sukčių sukurtą jo kopiją. Užpuolikai tokį kodą gali tiesiog užklijuoti ant tikrojo lipduko, todėl iš pirmo žvilgsnio jis atrodo visiškai įprastai.
„Tokioje situacijoje žmogus dažnai net neturi priežasties suabejoti – QR kodas yra būtent ten, kur jo ir tikiesi, tačiau jį nuskenavus galima patekti į svetainę, kurioje prašoma įvesti mokėjimo kortelės duomenis ar kitą jautrią informaciją“, – sako L. Apynis.
Panašūs būdai gali būti naudojami ir prie dalijimosi dviračiais ar paspirtukais stotelių, taip pat suklastotuose pranešimuose apie baudas ar kelių mokesčius. Todėl svarbu vertinti ne tik patį QR kodą, bet ir po nuskaitymo atsidariusio puslapio adresą.
Imituoja kasdienius prašymus
QR kodų fišingas remiasi ne tik techninėmis spragomis, bet ir socialine inžinerija. Sukčiai mėgdžioja mums įprastus veiksmus ir kuria skubos jausmą: gali siųsti pranešimą apie neva pristatomą siuntą, nesumokėtą baudą, artėjantį slaptažodžio galiojimo pabaigos terminą ar prašymą peržiūrėti dokumentą. Įmonių darbuotojams tokie laiškai dažnai atrodo kaip vidinės sistemos, kolegos ar vadovo žinutė.
Pasak kibernetinio saugumo eksperto L. Apynio, tarp dažniausiai naudojamų pretekstų – perspėjimai, kad netrukus baigsis slaptažodžio galiojimo laikas, prašymai peržiūrėti dokumentą, patvirtinti sąskaitą ar prisijungti prie susitikimo.
Gavėjas raginamas nuskenuoti QR kodą telefonu. Atsidariusi svetainė gali atrodyti kaip banko, siuntų bendrovės, „Microsoft 365“, „Google Workspace“ ar kitos pažįstamos paslaugos prisijungimo langas. Įvedus duomenis, jie atitenka užpuolikams.
Pasekmės įmonei gali būti gerokai didesnės nei vienos paskyros praradimas. Kompromituota darbuotojo paskyra gali suteikti prieigą prie vidinės komunikacijos, dokumentų, kontaktų ar debesijos paslaugų, o kartu tapti atspirties tašku tolimesnėms atakoms organizacijos viduje.
Gyventojams pasekmės taip pat gali būti skaudžios – prarasta prieiga prie el. pašto ar socialinių tinklų paskyros, neteisėti mokėjimai kortele ar sukčių pasisavinti asmens duomenys. Todėl QR kodą verta vertinti ne kaip nekaltą paveikslėlį, o kaip nuorodą, kurią būtina patikrinti.
Įmonėms vienas neatsargus veiksmas gali paveikti ne tik konkretų darbuotoją, bet ir visą organizaciją, todėl svarbus ne vien individualus budrumas, bet ir keli apsaugos sluoksniai.
Vien darbuotojų mokymų nebepakanka
Įmonių darbuotojų mokymas atpažinti fišingą išlieka svarbus, tačiau QR kodų atakų atveju žmogaus budrumas turėtų būti tik vienas iš kelių apsaugos sluoksnių.
„Vien mokymų nepakanka. Reikia ir el. pašto apsaugos, galinčios tikrinti QR kodus ir juose esančius URL adresus, žiniatinklio filtravimo, mobiliųjų įrenginių valdymo“, – pabrėžia L. Apynis.
Tai reiškia, kad organizacijoms verta įvertinti ne tik tai, ar jų el. pašto sistema tikrina įprastas nuorodas ir priedus, bet ir ar geba atpažinti QR kodus įvairių tipų failuose, iškoduoti juose esančius adresus ir įvertinti jų keliamą riziką.
Šiuolaikiniai el. pašto apsaugos sprendimai gali atpažinti laiškuose esančius QR kodus, iškoduoti juose paslėptas nuorodas ir patikrinti, ar jos nesusijusios su fišingu, kenkėjiškomis programomis ar kitomis grėsmėmis. Aptikus rizikingą nuorodą, toks laiškas gali būti pažymėtas, užblokuotas arba perkeltas į karantiną dar prieš darbuotojui nuskenuojant kodą.
Renkantis apsaugos priemones verta įvertinti, ar jos geba analizuoti ne tik įprastas laiškuose pateikiamas nuorodas bei priedus, bet ir QR kodus įvairių tipų failuose. Vis dėlto vien technologijų nepakanka – jos turėtų būti derinamos su kelių veiksnių autentifikavimu, mobiliųjų įrenginių valdymu, žiniatinklio filtravimu, reguliariais darbuotojų mokymais ir aiškia pranešimo apie įtartinus laiškus tvarka.
Vis dėlto technologinės priemonės turėtų būti derinamos su kitais saugumo sluoksniais – kelių veiksnių autentifikavimu, mobiliųjų įrenginių valdymu, žiniatinklio filtravimu, reguliariais darbuotojų mokymais ir aiškia pranešimo apie įtartinus laiškus tvarka.
Prieš nuskaitant – patikrinti
QR kodą verta vertinti taip pat atsargiai kaip ir el. laiške ar žinutėje pateiktą nuorodą. Ypač tuomet, kai juo prašoma prisijungti prie sistemos ar paskyros, patvirtinti mokėjimą, pakeisti slaptažodį arba pateikti asmens duomenis. Jei kyla abejonių, geriau pačiam atsidaryti oficialią paslaugos programėlę ar svetainę, o ne spausti ar skenuoti gautą kodą.
Net jei laiškas atrodo atsiųstas kolegos, vadovo ar gerai žinomos sistemos vardu, neįprastą prašymą verta patikrinti kitu kanalu. Pavyzdžiui, susisiekti su kolega atskirai arba prie sistemos jungtis per įprastą, žinomą adresą, o ne naudojant laiške pateiktą QR kodą.
QR kodų populiarumas greičiausiai niekur nedings – jie pernelyg patogūs tiek verslui, tiek vartotojams. Pats QR kodo nuskenavimas savaime dar nereiškia, kad duomenys jau nutekėjo ar prisijungimai buvo pavogti. Rizika kyla tuomet, kai po nuskaitymo atsidariusiame puslapyje žmogus įveda slaptažodį, mokėjimo kortelės ar kitus jautrius duomenis.
Todėl įmonėms svarbu ugdyti paprastą įprotį: QR kodą el. laiške vertinti taip pat atsargiai kaip ir įprastą nuorodą. Jei kodu prašoma prisijungti prie sistemos, pakeisti slaptažodį ar patvirtinti mokėjimą, saugiau prie paslaugos jungtis įprastu, žinomu adresu, o ne per laiške pateiktą kodą.