
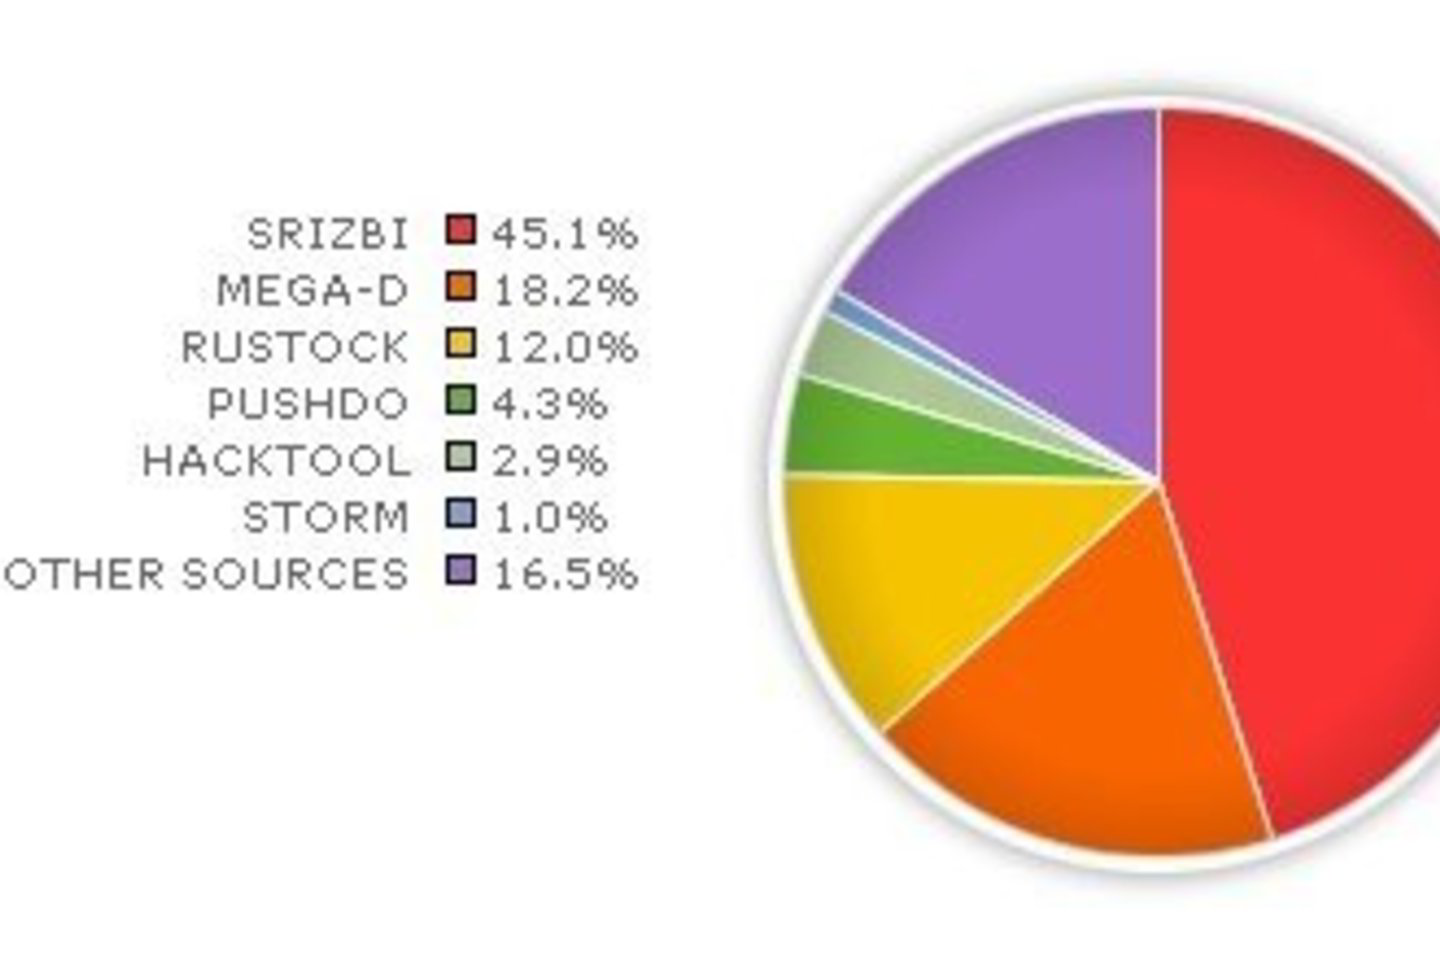
Prieš keletą savaičių bendromis teisėsaugos ir interneto paslaugų teikėjų pastangomis nuo interneto buvo atkirsta „McColo Corp.“ įkurdinimo paslaugų kompanija. Jai buvo pateikti kaltinimai dėl įvairios nusikalstamos veikos internete. Nutraukus interneto paslaugų teikimą „McColo“ kompanijai, užkrėsti kompiuteriai tapo nevaldomi ir brukalo kiekis internete sumažėjo net 75 proc. Vien per pirmas porą valandų brukalo kiekis nukrito apie 40 proc.
Tačiau, kaip praėjusią savaitę pastebėjo interneto saugumo specialistai, „Srizbi“ kenkėjo autoriai numatė tokį atvejį ir pasirūpino galimybe atgauti zombių tinklo valdymą. Atjungus interneto paslaugų teikimą „McColo“ kompanijai, užkrėsti kompiuteriai nebegalėjo prisijungti prie „McColo“ svetainių įkurdinimo paslaugas naudojusių serverių. Tuomet „Srizbi“ kenkėjas ėmė bandyti jungtis prie naujų serverių, kurių interneto adresai buvo generuojami pagal iš anksto numatytą algoritmą. „FireEye“ pavyko išsinagrinėti „Srizbi“ kodą ir nuspėti bei užregistruoti kelis šimtus galimų kompiuterių valdymo adresų anksčiau, nei tai padarys nusikaltėliai. Nauji domeno vardai generuojami kas tris dienas ir kurį laiką „FireEye“ spėjo lenkti nusikaltėlius ir neleisti jiems gauti internetinio adreso, iš kurio jie galėtų valdyti užkrėstus kompiuterius.
Anot kompanijos vyriausiojo saugumo specialisto Fengmino Gongo, jie jau užregistravo kelis šimtus domenų, tačiau kompanija galiausiai nusprendė negalinti sau leisti taip išlaidauti ir pirkti šimtus interneto domeno vardų. Vis tik „FireEye“ nustojo sekti „Srizbi“ algoritmą, kenkėjo autoriai išsyk užregistravo sekančio ciklo domenus, nukreipusius užkrėstus kompiuterius į naujus valdymo serverius, kurie atnaujino kenkėjo programos versijas ir davė „naujas užduotis“. Anot F. Gongo, vos tik programa buvo atnaujinta, užkrėsti kompiuteriai ėmė vėl siųsti brukalą ir pirmoji el. pašto šiukšlių siunta buvo skirta rusakalbiams internautams.
Naujoje „Srizbi“ versijoje yra įprogramuotos nuorodos į Estijoje esančius tinklo valdymo serverius, tačiau anot „FireEye“ specialisto, jam neteko girdėti, kad kas nors būtų bandęs įtikinti dabartinę interneto paslaugų kompanija atjungti šiuos serverius nuo tinklo.
Šiuo metu „FireEye“ bendradarbiauja su keliomis kitomis stambiomis kompanijomis tokiomis, įskaitant ir „VeriSign Inc.“, „Microsoft Corp.“ ir „Network Solutions Inc.“ ir bando surasti būdą, kaip susisiekti su daugiau nei 100 tūkst. vartotojų, kurių kompiuteriai, „Fire Eye“ duomenimis yra užkrėsti „Srizbi“ kenkėju. Metų pradžioje „Secure Works Inc.“ kompanijos pateiktoje ataskaitoje buvo nurodoma, kad „Srizbi“ kenkėju buvo užkrėsta net 315 tūkst. kompiuterių, galinčių per dieną išsiųsti apie 60 mlrd. laiškų. Kompanijos taip pat svarsto, kaip derėtų spręsti tokio pobūdžio problemas ateityje, pavyzdžiui, finansuoti išankstinį domenų registravimą.
„McColo“ prižiūrimi serveriai teikė paslaugas ir kitam užkrėstų kompiuterių tinkui – „Rustock“. Jis taip pat buvo išjungtas, tačiau kiek daugiau, nei prieš savaitę, Švedijos interneto paslaugų teikėjas „Telia Sonera“ trumpam buvo suteikęs ryšį „McColo“ serveriams. Nors „Telia“ greitai nutraukė ryšį, tačiau to pakako, kad nusikaltėliai suspėtų vėl perimti „Rustock“ kenkėjų užkrėstų kompiuterių valdymą. Pastaruoju metu vėl smarkiai išaugęs brukalo kiekis yra siejamas su „Rustock“ tinklo darbo atsinaujinimu.