
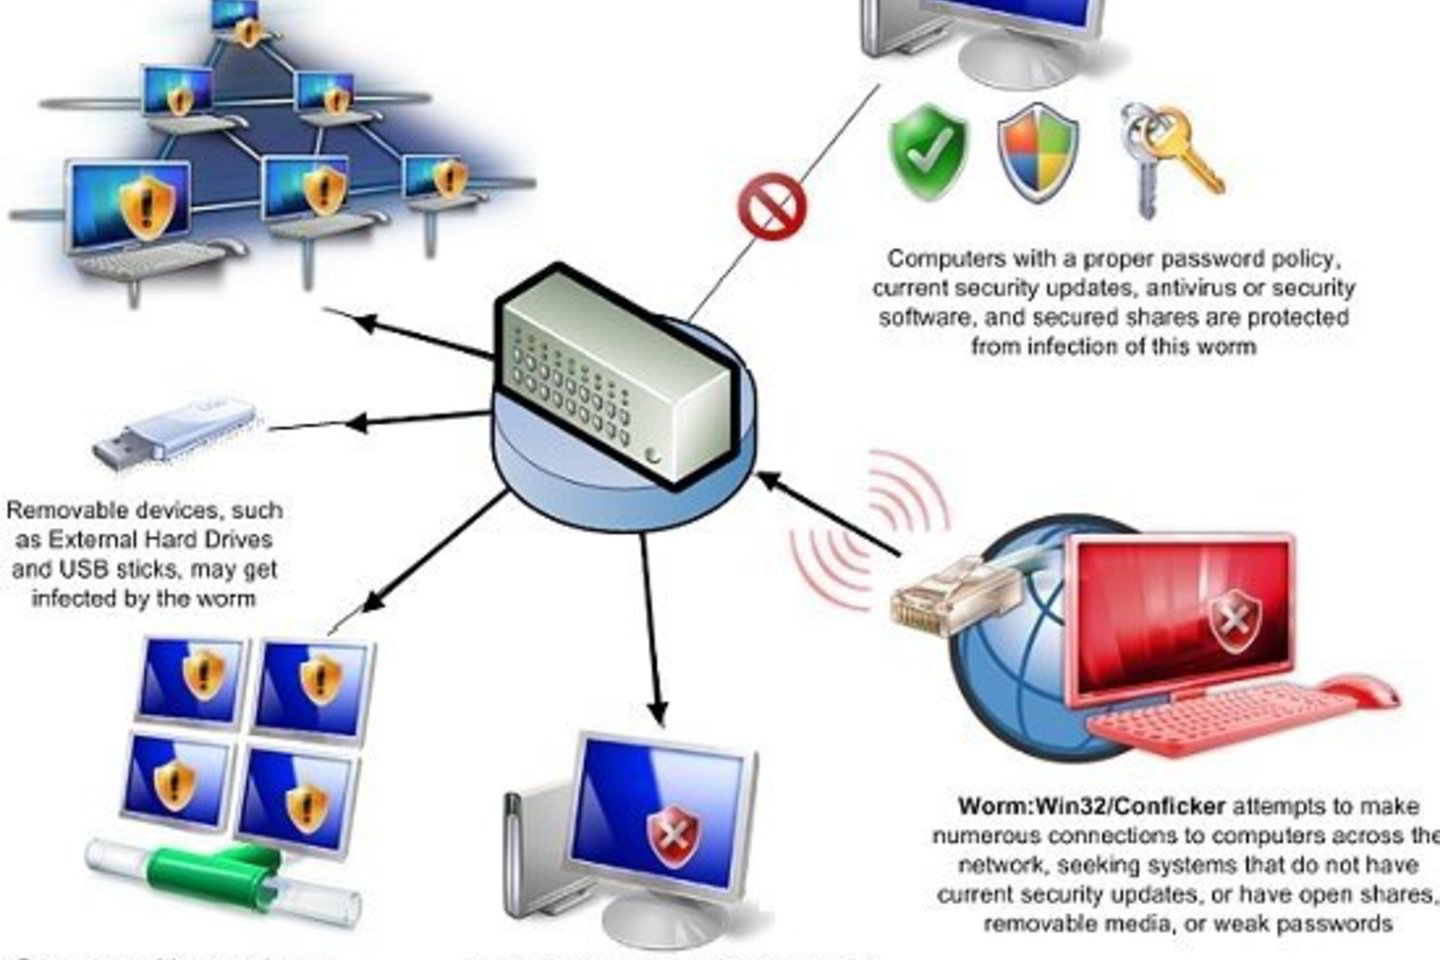
Anot Suomijos kompanijos „F-Secure“ atstovų, naujas kirminas ėmė plisti kur kas sparčiau, nei dauguma iki šiol matytų kompiuterinių kenkėjų. Per keletą parų naujas „Conficker“ kirminas sugebėjo užkrėsti keleto milijonų vartotojų kompiuterius. Tačiau, kaip pastebi „F-Secure“, kenkėjiška programa veikia ne taip, kaip numatė jos autoriai. Anot vyriausiojo kompiuterių saugumo patarėjo Patriko Runaldo, panašu, kad viruso kode yra padaryta klaida. Užuot rodęs vartotojams melagingus pranešimus apie kompiuteryje aptiktą užkratą virusu ir siūlęs pirkti antivirusines priemones, „Conficker“ tiesiog plinta iš kompiuterio į kompiuterį.
Tačiau „F-Secure“ teigia, kad tai dar nereiškia, kad šis kenkėjas nėra pavojingas. Anot vyriausiojo saugumo specialisto Nikko Hypponeno, kenkėjo autoriai paprasčiausiai kol kas juo dar nesinaudoja. Tačiau į vartotojų kompiuterius įdiegę kenkėją, jie su šiais kompiuteriais gali daryti ką tik panorėję.
„Microsoft“ taip pat pateikė informaciją, kaip aptikti ir pašalinti naują kenkėjo versiją. Anot kompanijos, nauja kirmino versija naudojasi ne vien aptikta neužtaisytą MS08-067 spraga. Patekęs į kompiuterį, „Conficker.b“ bando skenuoti tinklą ir ieškoti tinklo kompiuterių, kurių vartotojai naudoja primityvius slaptažodžius. Todėl, jei kompiuterių tinkle yra bent vienas pažeidžiamas kompiuteris, jis gali kelti pavojų visam tinklui. Be to, jis bando save išplatinti per tinkle pateikiamus viešus tinklo išteklius („Shares“) bei USB ar kitas laikmenas.
Dauguma kompiuterių „Windows“ sistemų pataisas siunčiasi automatiškai, tačiau užkrėstuose kompiuteriuose „Conficker“ išjungia automatinio atnaujinimo tarnybą. Kitas požymis, pagal kurį galima spėti, kad kompiuteris gali būti užkrėstas „Conficker“ kenkėju, tai svetainių naršymo sutrikimai. Jei interneto naršyklė negali atverti puslapių, kurių adrese yra tekstas „microsoft“ „malware“, „spyware“ ar antivirusinių programų gamintojų pavadinimas, tai kompiuteryje gali būti aktyvus kenkėjas.
Pirmiausia, ką reikėtų padaryti – įdiegti MS08-067 spragos pataisą. „Microsoft“ taip pat pateikia ir priemones būtent šio kenkėjo aptikimui bei pašalinimui. Šį kenkėją taip pat turėtų aptikti ir pašalinti įprastinės antivirusinės programos, jei tik jos yra nuolat atnaujinamos.
Manoma, kad šis kenkėjas buvo sukurtas Ukrainoje, tačiau kol kas tai tik spėjimas. Anot „F-Secure“, virusas vengia užkrėsti šio regiono kompiuterius, o tai gali reikšti, kad autoriai nenori pritraukti vietinės teisėsaugos pareigūnų dėmesio.