
Didžiosios Britanijos saugumo kompanijos „Prevx“ darbuotojai aptiko internetinę svetainę, kurią nusikaltėliai naudojo pagrobtiems duomenims saugoti. Iki uždarant šį serverį, į šią saugyklą keliavo duomenys iš maždaug 160 tūkst. kenkėjais užkrėstų kompiuterių.
Šis atradimas saugumo specialistams leido pamatyti, kiek daug duomenų iš nieko nenutuokiančių kompiuterių vartotojų nusikaltėliai pagrobia kiekvieną dieną. Be to, tai taip pat atskleidė, kaip kartais būna sunku nutraukti tokio pobūdžio nusikalstamą tapatybės vagysčių veiką. „Prevx“ specialistų aptikta svetainė buvo įkurdinta Ukrainoje esančiame serveryje, kuris veikė visą mėnesį po to, kai „Prevx“ perspėjo interneto paslaugų teikėją ir teisėsaugos agentūras. Anot saugumo specialistų, kasdien į šią svetainę atkeliaudavo duomenys iš maždaug 5000 naujai užkrėstų kompiuterių.
Dauguma „Prevx“ pastebėtų aukų yra eiliniai internautai, nežinia atiduodantys savo „Facebook“ ar internetinės bankininkystės slaptažodžius drauge su meilės laiškais ar kita korespondencija. Tačiau į sukčių tinklus pakliūva ir labiau asmeninė informacija, pavyzdžiui, socialinio draudimo numeriai ar kitų kitų vartotojų bankinė informacija, nutekėjusi iš užkrėsto banko kompiuterio.
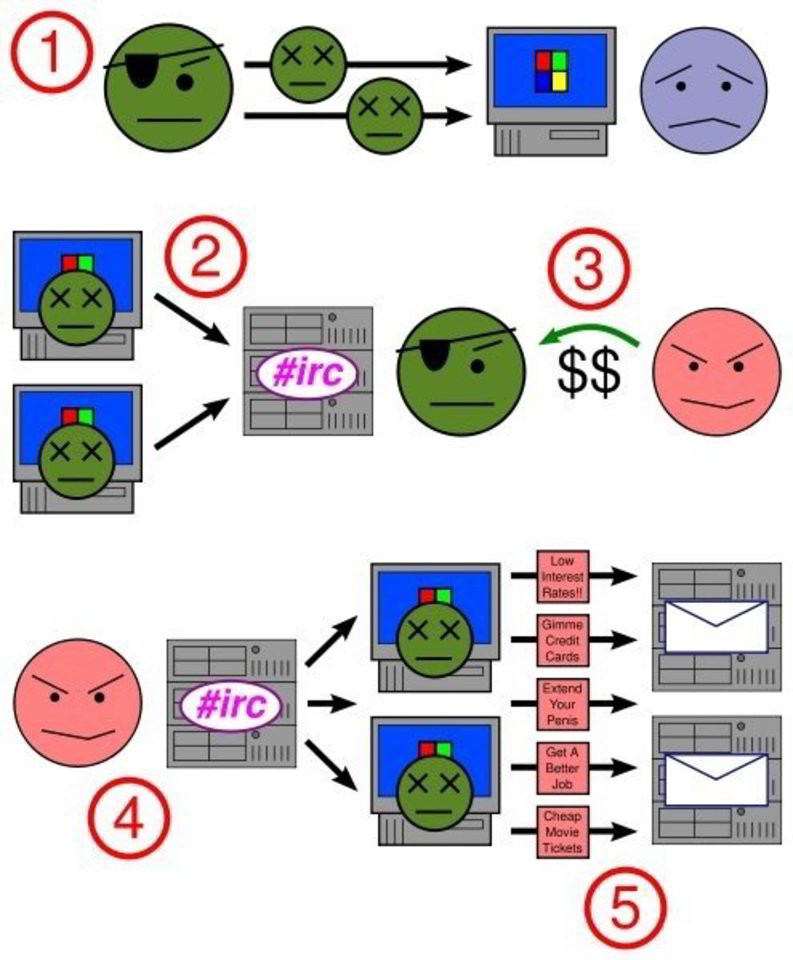
Tokio pobūdžio duomenų saugyklos yra išmėtytos po visą internetą ir paprastai saugomos slaptažodžiais apsaugotose svetainėse ar smarkiai užslėptuose serveriuose. „Prevx“ darbuotojams pavyko prasibrauti į Ukrainos serveryje buvusią saugyklą vien todėl, kad ji buvo apsaugota nepatikima duomenų šifravimo sistema. Tai įvertinus, galima teigti, kad net ir apsileidę sukčiai gali išgauti didžiulius asmeninių duomenų kiekius, pasitelkę kompiuterinių zombių tinklus. Tokie tinklai, kuriuos sudaro tūkstančiai užkrėstų ir nusikaltėlių valdomų vartotojų kompiuterių, vėliau gali būti panaudoti kitai veiklai. Susisiekę su centriniu valdymo kompiuteriu, jie gali gauti instrukcijas, platinti brukalą ar pradėti serverių veiklos trikdymo ataką (DDoS).
„Prevx“ aptiktas kompiuterių tinklas buvo suderintas tik duomenims rinkti, tačiau anot specialistų jis galėjo būti nesunkiai papildytas ir kitomis funkcijomis. Tačiau net ir taip veikdamas, jis kruopščiai kaupė vartotojų duomenis. Tarp jų „Prevx“ specialistai aptiko 22 metų amžiaus Kalifornijos valstijos gyventoją, kuris „GoDaddy.com“ svetainėje registravo internetinį domeno vardą, pasikeitė savo „Yahoo.com“ pašto adreso slaptažodį ir internetu užsisakė picą iš „Pizza Hut“ svetainės. Nors nėra aišku, ar nusikaltėliai suspėjo pasinaudoti jo asmeniniais duomenimis, tačiau jie tikrai jau suspėjo gauti jo gimimo datą, kreditinės kortelės numerį, telefono numerį, gyvenamąjį adresą bei internetinių abonentų slaptažodžius.
Tačiau kai kurios aukos nusikaltėliams yra tiesiog aukso vertės. Pavyzdžiui, užkrėstas Džordžijos valstijos banko kompiuteris atskleidė daugelio vartotojų duomenis bei informaciją, reikalingą tarpbankinėms operacijoms atlikti. Šiuo kompiuteriu banko darbuotojai domėjosi BMW ir „Infinity“ markių automobiliais, skaitė el. paštą bei apdorojo banko klientų duomenis. Kenkėjai buvo aptikti ir vyriausybiniuose kompiuteriuose. Pavyzdžiui, vienas Teksaso valstijos kompiuteris su nusikaltėliais pasidalijo vyriausybinio sveikatos apsaugos tinklalapio prisijungimo duomenimis, o Šiaurės Karolinos valstijos kompiuteris padovanojo prieigą prie valstijos agentūros žmogiškųjų išteklių valdymo sistemos.
Anot „Prevx“ kenkėjiškų programų veiklos tyrimų direktoriaus Jacqueso Erasmuso, tai tas pats, kaip kam nors atiduoti buto raktus. Kartą įlindę į sistemą, nusikaltėliai ten liks ilgam ir nuolat ieškos juos dominančių duomenų, palaipsniui įsibraudami į vis naujus kompiuterius.
Tuo tarpu tokias duomenų saugyklas aptikusiems specialistams tenka sukti galvas, ką daryti su šiais serveriais. Pranešti aukoms apie įsilaužimą yra sunkus ir daug išteklių reikalaujantis darbas, todėl tyrinėtojai dažniau stengiasi susisiekti su interneto paslaugų teikėjais ir uždaryti prieigą prie serverių, kad jais negalėtų naudotis nusikaltėliai.
„Prevx“ teigia perspėjusi interneto paslaugų teikėja, FTB ir Didžiosios Britanijos teisėsaugą apie aptiktą serverį. Kompanija taip pat perspėjo banką, kuris netrukus sutvarkė užkrėstą kompiuterį. Tačiau anot banko klientų, bankas nepasirūpino pranešti savo klientams apie „Prevx“ specialistų aptiktą saugumo spragą ir duomenų nutekėjimą. Anot 22 metų amžiaus Džordžijos valstijos studento, atidariusio sąskaitą šiame banke mėnesiu anksčiau, nei buvo aptikta saugumo spraga, apie kurią Yoon-Kee Hongas sužinojo iš pranešimų spaudoje, jis ketina atsisakyti šio banko paslaugų. Y. K. Hongas teigia nežinojęs, kad jo socialinio draudimo numeris ir kiti asmeniniai duomenys buvo pavogti. Studento teigimu, jis negali pasitikėti tokiu banku, kuris nesiteikia informuoti klientų apie tokią problemą, o tarsi stengiasi nuslėpti problemą, tarsi nieko neįvyko. Tiesa, vėliau jis persigalvojo, po to, kai bankas pasiūlė jam naują sąskaitą ir pažadėjo perspėti apie galimą neteisėtą naudojimąsi jo duomenimis.
„Metro City Bank“ atstovai teigia tiriantys šį incidentą ir atsisako plačiau jį komentuoti. Šiaurės Karolinos ir Teksaso valstijų atstovai taip pat nepateikė komentarų dėl aptiktų saugumo incidentų.
Anot specialistų, tokio pobūdžio incidentai tampa įprastais, nes įsilaužėliams tampa vis paprasčiau gauti tam reikiamas priemones. Anot saugumo specialistų, naujausi „Trojos arklio“ tipo kenkėjai interneto juodojoje rinkoje gali būti įsigyti vos už 1000 JAV dolerių (apie 2700 litų), todėl duomenų plėšikavimu gali pradėti užsiimti praktiškai bet kas.
Anot „SecureWorks Inc.“ kompiuterinių zombių tinklų specialisto Joe Stewarto, kuris nedalyvavo „Prevx“ tyrime, praėjusiais metais jam teko dalyvauti likviduojant didžiulio užkrėstų kompiuterių tinklo valdymo centro serverį. Šiame tinkle buvo per 378 tūkst. kompiuterių, kurie jau buvo pavogę beveik pusė milijono vartotojų vardų ir slaptažodžių. Internete veikia ir daugybė mažesnių tinklų, kuriuos įrengia mažiau pasirengę nusikaltėliai, paprastai bando pagrobti kuo daugiau duomenų per kuo trumpesnį laiką, o juos aptikus – meta tinklą likimo valiai ir imasi kurti naują. Anot J.Stewarto, tokia „mėgėjiška“ veikla akivaizdžiai rodo, kaip plačiai yra paplitusi ši problema. Jo teigimu, bet kas, turintis šiek tiek kompiuterinių žinių ir polinkį daryti nusikaltimus, gali nusipirkti kompiuterinius kenkėjus ir pradėti vogti svetimą tapatybės informaciją.
Įsilaužimams į kompiuterius dažnai yra pasitelkiamos ir programinės įrangos saugumo spragos. Pavyzdžiui, šių metų sausio mėnesį prasidėjusi masinė „Conficker“ kirmino infekcija tebesitęsia iki šiol. Kai kurių specialistų vertinimu, užkrėstų kompiuterių skaičius jau galėjo peršokti per 10 mln. Anot saugumo specialistų, trečiojoje šio kirmino versijoje, pavadintai „Conficker.c“, yra ištaisyta keletas senesnės versijos klaidų, įsilaužėliams trukdžiusių panaudoti šį kenkėją. Tačiau šios kenkėjiškos programos autoriai numatė galimybė atnaujinti užkratą ir įdiegti naujesnę „Conficker“ kirmino versiją. Saugumo specialistai perspėja, kad trečiojoje kirmino versijoje yra numatyta su laiku susieta kirmino programinio kodo aktyvavimo data. Balandžio pirmąją dieną apsileidusio internauto kompiuteryje šis kirminas gali iškrėsti visai nejuokingą pokštą. Kitas, ne mažiau „populiarus“, kenkėjas „Srizbi“ taip pat vis dar aktyviai naudojamas el. pašto šlamštui platinti.