
Kaip pastebi „FBR Capital Markets“ analitikas, masinio „Conficker“ išpuolio baimė gali atnešti daug naudos kompiuterinio saugumo programinės įrangos gamintojams, tokiems kaip „Symantec Corp.“, „McAfee Inc.“ ar „Trend Micro Inc.“. Šios kompanijos kasmet išleidžia milijonus JAV dolerių reklamos kampanijoms, perspėjančioms vartotojus apie kompiuterinių kenkėjų grėsmes. Šio kenkėjo sukelta panika daugelį vartotojų privers pagalvoti dar kartą, prieš atsisakant pirkti naują antivirusinę programą ar pratęsti antivirusinės programos licenciją.
Pastaruoju metu pramonė pajuto skaudų ekonominio nuosmukio smūgį, nes dalis vartotojų nusprendė nepirkti naujos programinės įrangos, o kiti atsisakė pratęsti programinės įrangos aptarnavimo ar prenumeratos sutartis.
Saugumo specialistai baiminosi, kad balandžio 1 dieną „Conficker“ gali būti pirmą kartą panaudotas kokiai nors masinei „akcijai“. Taip buvo manoma todėl, kad išanalizavus kenkėjo programinį kodą, buvo nustatyta, kad nuo šios datos kenkėjas turėjo pradėti dažniau komunikuoti su savo „valdymo centru“.
Saugumo pramonės atstovai suformavo specialią kovos su šiuo kenkėju komandą, kuri atkreipė visuomenės ir žiniasklaidos dėmesį. Manoma, kad nusikaltėliai paprasčiausiai pabūgo pradėti naudoti savo sudarytą kompiuterinių zombių tinklą. Iš dalies šiai komandai pavyko kovoti su kirminu, blokuojant užkrėstų kompiuterių prieigą prie valdymo centro serverių. Nuo šio kirmino poveikio galima apsisaugoti, pradėjus naudotis, pavyzdžiui, „OpenDNS“ vardų sistemos serverių paslaugomis. Šis interneto turinio filtras neleidžia kompiuteriui surasti „Conficker“ valdymo serverio, nepateikdamas pagal tam tikrą algoritmą generuojamo vardinio interneto adreso IP atitikmens. „OpenDNS“ gali būti naudingas ir norintiems apsisaugoti nuo kitų kenkėjiškų svetainių ar paprasčiausiai apriboti mokyklos ar įmonės kompiuterių prieigą prie nepageidaujamo turinio. Kompiuterinio saugumo kompanijų sukurti DNS vardų serveriai aptinka vardų užklausas į nepageidaujamo turinio serverius ir nukreipia juos į atitinkamą puslapį, kuriame nurodoma blokavimo priežastis.
Tačiau net ir sugebėję prisijungti užkrėsti kompiuteriai negavo jokių komandų veikti. Specialistų nuomone, nusikaltėliai tiesiog nusprendė palaukti, kol viskas aprims ir tuomet pradėti naudoti užkrėstus kompiuterius nusikalstamai veikai. Anot AVG tyrimų padalinio vadovo Rogerio Thompsono, jis niekad nemanė, kad tai bus balandžio 1 diena. Jo nuomone, kenkėjas gali būti pradėtas naudoti rytoj, poryt, po savaitės ar mėnesio.
Kompiuterius užvaldantys kenkėjai dažniausiai išnaudoja „Windows“ sistemų saugumo spragas. Tačiau „Conficker“ autoriai nusprendė pasinaudoti ir kitokiais kenkėjo platinimo būdais. Jis gali plisti iš vieno kompiuterio į kitą per USB laikmenas ar kompiuterių tinklo išteklius, jei pastarieji apsaugoti primityviais slaptažodžiais.
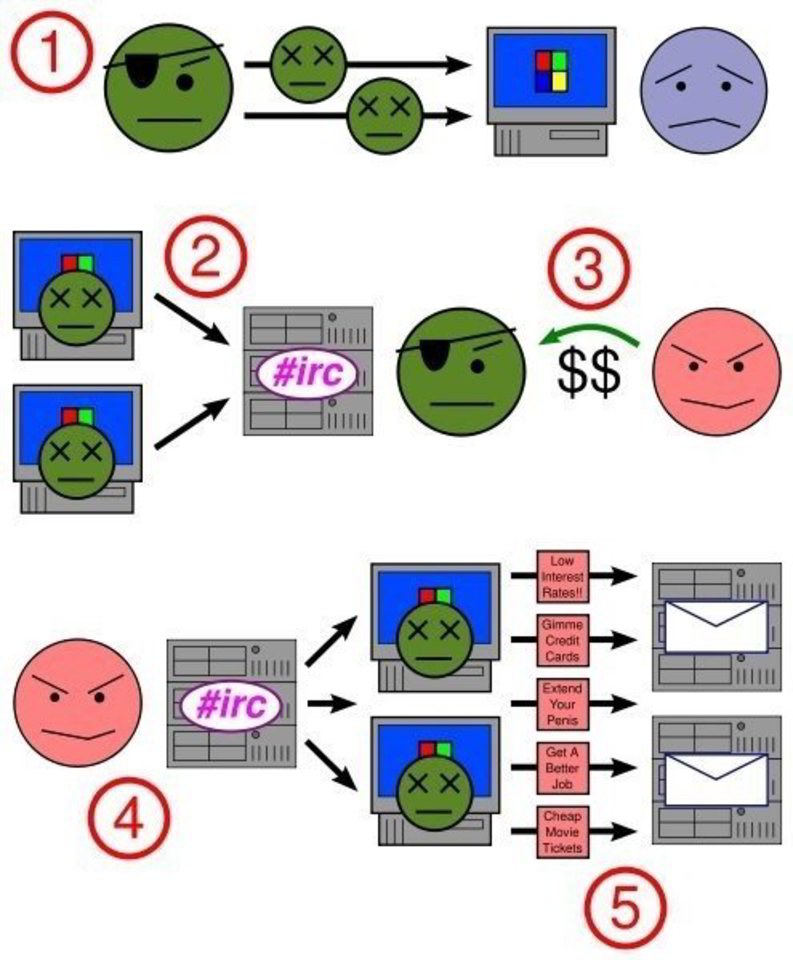
„Conficker“ užkrėstų kompiuterių tinklas yra vienas iš daugelio, kuriuos manoma valdo nusikaltėlių sindikatai, įsikūrę Rytų Europoje, Azijoje, Kinijoje ir Lotynų Amerikoje. Nors šis kompiuterių tinklas kol kas yra neaktyvus, tačiau milijonai kitų tinklų užkrėstų kompiuterių nuolat uoliai atlieka savo valdovų komandas. Paprastai tokius tinklus valdantys asmenys užkrėstų kompiuterių išteklius parduoda arba išnuomoja, siūlydami tapatybės ir asmeninės informacijos vagysčių paslaugas, el. pašto brukalo ar kenkėjų platinimo bei kompiuterių ar jų tinklų darbo trikdymo (DDoS atakos) paslaugas. Anot saugumo specialistų, blogiausia yra tai, kad šie kompiuteriai gali imtis bet ko, kas tik yra įmanoma atlikti kompiuteriu ir niekas nežino, kam jie bus užprogramuoti.
Analitikai teigia, kad „Conficker“ sulaukė tokio didelio dėmesio todėl, kad šis užkrėstų kompiuterių tinklas tapo neįprastai didelis. Dauguma jų, pavyzdžiui, užkrėstų „Srizbi“ ar kitais kenkėjais, turi ne daugiau, nei kelis milijonus kompiuterių. Be to, „Conficker“ buvo sukurtas taip, kad galėtų būti nuolat atnaujinamas, prireikus pakeisti valdymo pobūdį ir (arba) išvengti kenkėjiškos programos aptikimo.
Nors specialistų vertinimai smarkiai skiriasi, tačiau kai kurie saugumo analitikai teigia, kad „Conficker“ tinklui gali priklausyti dešimtys milijonų kompiuterių, kuriais įsilaužėliai gali naudotis be kompiuterių savininkų žinios. „Symantec“ vyriausiojo tyrimų specialisto Alfredo Hungerio nuomone, „Conficker“ turi potencialą išlikti bent keletą metų, o ji valdančių asmenų tikslai yra tokie patys, kaip ir kitų kompiuterinių zombių tinklų. Tai tiesiog, dar vienas užvaldytų kompiuterių tinklas.