
Jai teko jaustis nepatogiai ir spręsti šią problemą darbe. Galiausiai L.Severens gavo naują kompiuterį, nes kenkėjo pašalinti nepavyko. JAV kompanijoms milijardus JAV dolerių atsieinantis kompiuterinis nusikalstamumas sparčiai plinta „Facebook“ svetainėje. Anot saugumo ekspertų, čia yra gausu nenutuokiančių apie tamsiąją interneto pusę naivių internautų, kurie lengvai tampa sukčių aukomis.
Iki šiol kompiuterinių nusikaltėlių pamėgtoji „MySpace“ svetainė pamažu užleidžia savo pozicijas. Ekspertų teigimu, nusikaltėliai savo dėmesį nukreipė į „Facebook“, kurio narių skaičius nuo praėjusių metų gruodžio mėnesio iki dabar padidėjo nuo 120 mln. iki daugiau, nei 200 mln. Anot „ScanSafe“ internetinio saugumo kompanijos vyriausios tyrėjos Mary Landesman, įsilaužėliai visuomet eina ten, kur eina vartotojai. Be to, iki šiol „Facebook“ turėjo patikimesnės, uždaro artimo draugų rato svetainės statusą, todėl jos vartotojai jautėsi saugesniais, nei beveik visiškai viešoje „MySpace“. Įsilaužėliams visuomet yra lengviau pasinaudoti apie pavojų neįtariančiomis aukomis.
Sukčiai perima vartotojų abonentų duomenis, prisistatydami draugų draugais, platina brukalą, nukreiptiantį vartotojus į specialias svetaines, vagiančias asmeninius duomenis, bei platinančias virusus. Įsilaužėliai paprastai linkę užimti kompiuterius ir panaudoti juos tapatybės vagystei, brukalo platinimui bei kitai neteisėtai veikai. Kalifornijoje įsikūrusi „Facebook“ kompanija saugo savo vartotojus nuo didžiosios brukalo ir kenkėjiškų programų dalies. Anot jų, tai turėtų padėti padaryti „Facebook“ saugesne interneto svetaine, nei didžioji dalis likusio interneto, tačiau neretai įsilaužėliai sugeba apeiti šiuos „Facebook“ filtrus.
„Facebook“ išpuolių skaičiaus augimas atspindi spartų šios svetainės vartotojų skaičiaus augimą. Tiesa, kaip pastebi kompanijos atstovas spaudai Simonas Axtenas, nepaisant vartotojų augimo, bendras sėkmingų išpuolių skaičius išlieka beveik nepakitęs ir neviršyja 1 proc. Palyginimui jis pateikė FTB duomenis, rodančius, kad 2005 metais buvo įsilaužta į maždaug 3 proc. JAV namų ūkių. S. Axteno teigimu, saugumo klausimas yra nesiliaujančios ginklavimosi varžybos ir kompanijai nuolat tenka naujinti esamas sistemas ir kurti naujas, kurios gebėtų atremti naujas kylančias grėsmes. Aptikusi kokią nors kenkėjišką veiką, susijusią su vienu svetainės abonentu, „Facebook“ nedelsiant ima tikrinti, ar panaši veika nėra pastebėta ir kitų vartotojų abonentuose. Aptikusi tokius požymius, „Facebook“ šalina blogą el. paštą ar pakeičia pažeistų abonentų slaptažodžius. Kompanija taip pat šiuo metu siūlo naują darbo vietą įsilaužymų tyrėjui bei analitikui.
Tačiau nepaisant visų pastangų, kompanija vis viena teigia, kad už savo saugumą galiausiai atsako tik patys vartotojai. Anot S.Axteno, „Facebook“ kiek įmanydama stengiasi apsaugoti savo vartotojus, tačiau kompanija negali garantuoti saugumo. Apie tai kompanija rašo ir svetainės naudojimosi taisyklių sąraše, kurį pravartu paskaityti visiems vartotojams: https://www.facebook.com/terms.php.
Anot ESET kompiuterinio saugumo kompanijos tyrinėtojo Randy Abramso, žmonės besąlygiškai pasitiki socialinėmis svetainėmis, nes nesuvokia realių pavojų. Pavyzdžiui, žmogiškųjų išteklių vadybininkė Amy Benoit teigia, ketinanti atsisakyti „Facebook“ svetainės, po to, kai pakliuvo į klasikines sukčių pinkles: Amy vardu sukčius jos draugams išsiuntinėjo asmenines žinutes, kuriose buvo nurodoma, kad A.Benoit buvo užpulta Londone ir jai reikia 600 JAV dolerių sugrįžti namo. Jeilio universitetas praėjusią savaitę verslo mokyklos studentams išplatino pranešimą, raginantį atsargiai naudotis „Facebook“ svetaine, po to, kai keletas studentų atsinešė kenkėjais užkrėstus kompiuterius.
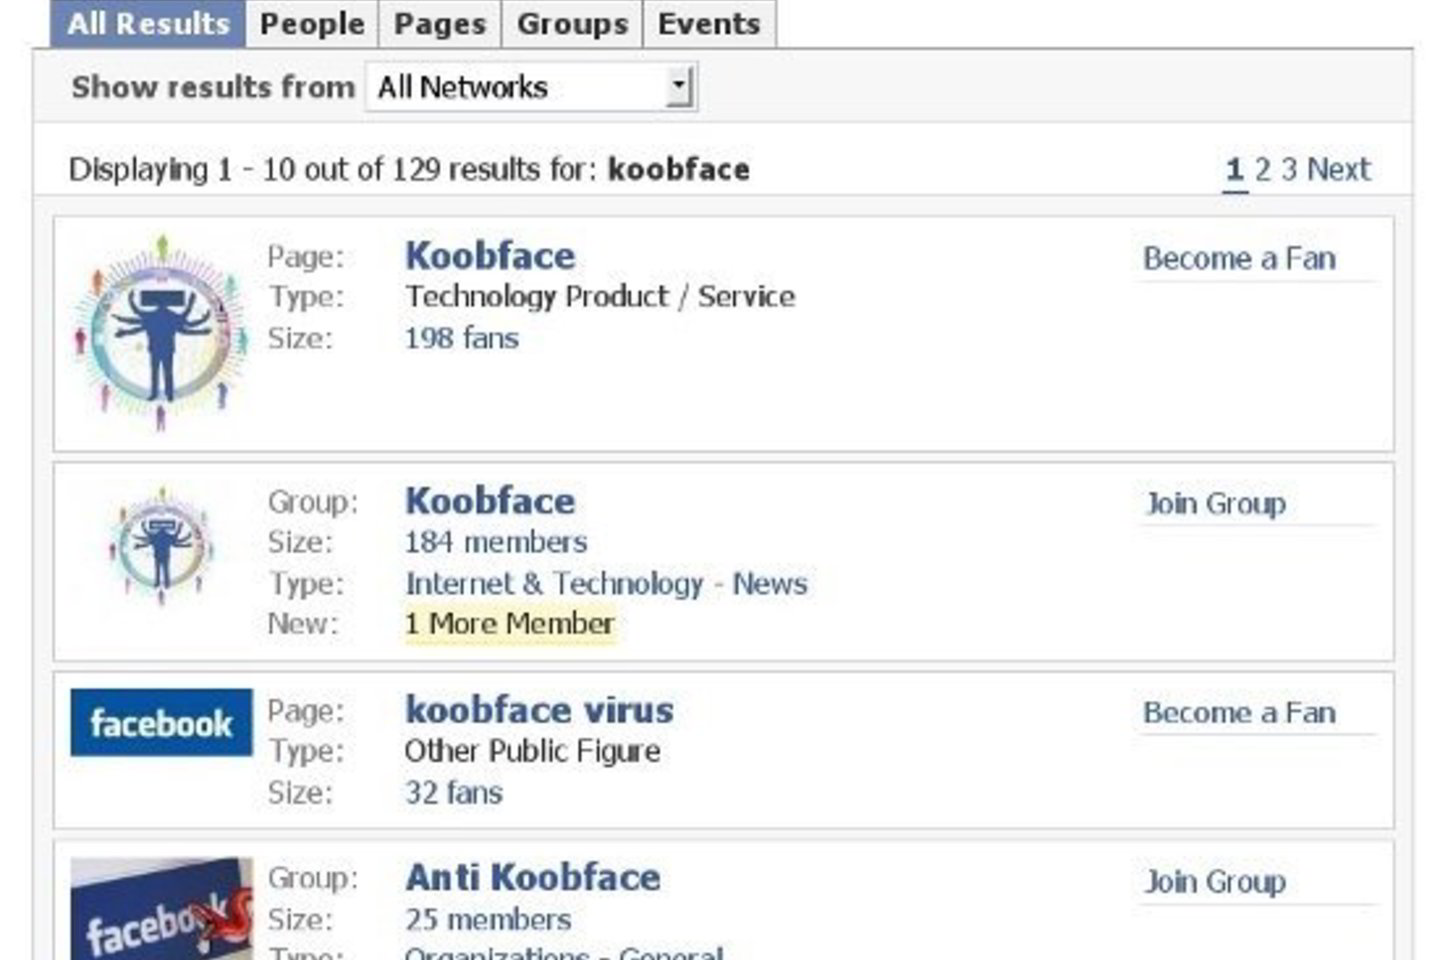
Vienas iš piktesnių kenkėjų yra „Koobface“, perimantis kompiuterio valdymą, vartotojui spragtelėjus nuorodas brukalo žinutėse. „Koobface“ vartotojams gali prisistatyti, kaip, pavyzdžiui, „Adobe Flash“ grotuvas, kurį būtina atnaujinti, norint atkurti spragtelėta nuoroda pateiktą vaizdo įrašą. Šis kenkėjas prieš metus buvo pasirodęs „MySpace“ svetainėje, tačiau pastaruoju metu nežinomas jo autorius savo dėmesį sutelkė į „Facebook“. „McAfee Inc.“ tyrėjo Craigo Schmugaro teigimu, užkrėsti kompiuteriai yra visiškai kontroliuojami įsilaužėlio. Per praėjusį mėnesį šio kenkėjo versijų skaičius padidėjo beveik keturis kartus ir pasiekė maždaug 4000. Tiesa, anot C.Schmugaro, kadangi „Facebook“ yra uždara sistema, tai saugumo specialistai turi didelį pranašumą. Aptikus vieną brukalo žinutę, jie gali greitai ją ištrinti visuose „Facebook“ vartotojų pašto dėžutėse.
S.Axtenas teigia nežinantis, kiek vartotojų kompiuterių buvo užkrėsti „Koobface“ kenkėju. „Facebook“ svetainės naujienas sekanti www.fbhive.com svetainė neseniai aptiko paprastą saugumo spragą, leidusią pasiekti asmeninę informaciją, pasitelkus nesudėtingus veiksmus. Ši spraga netrukus buvo uždaryta ir S. Axteno teigimu, kol kas nėra įrodymų, kad ji buvo panaudota kenkėjiškais tikslais. Tačiau įsilaužėliams pavyksta įsibrauti net ir į patyrusių vartotojų abonentus. Pavyzdžiui, jų auka tapo Niujorko universiteto žurnalistikos profesorius ir buvęs techninių naujienų reporteris Sandeepas Junnarkaras. Praėjusį mėnesį laukdamas skrydžio į Paryžių jis pastebėjo, kad į jo abonentą buvo įsilaužta, todėl prieš sėsdamas į lėktuvą, jis greitai pasikeitė abonento slaptažodį. Anot profesoriaus, tai jo visiškai nenustebino.
Nuo įsilaužėlių, perėmusių asmeninę interneto svetainių informaciją nukentėjo ir tokios garsenybės, kaip Britney Spears. Pasinaudoję „TwitPic“ sistemos spraga ir perėmę „Twitter“ mikrotinklaraščių sistemos duomenis, įsilaužėliai pradėjo skleisti gandus apie popžvaigždės mirtį.
Nuolat raginami tarpusavyje bendrauti ir keistis informacija, pavyzdžiui, naujosios „Opera 10“ interneto naršyklės ar „Yahoo“ kompanijos, vartotojai turėtų nepamiršti to, kad internetas yra vieša vieta. O juk gatvėje artimai nesibičiuliaujama su kiekvienu sutiktu praeiviu, antraip pasekmės gali būti nenuspėjamos...