
Įsilaužėliui pavykus įsibrauti į kompiuterių tinklą, jis gali įrengti slaptą „pasiklausymo“ serverį ir perimti perduodamus kreditinių kortelių duomenis, slaptažodžius ar kitą konfidencialią informaciją, perduodamą tarp internauto kompiuterio ir serverio. Labiau pasistengę, įsilaužėliai netgi gali perimti automatinio atnaujinimo funkcijos valdymą ir nukreipti aukos kompiuterį į savo serverį bei įdiegti kenkėjišką programą, pasinaudojus OS atnaujinimo galimybe. Operacinė sistema manys gaunanti teisėtą operacinės sistemos autoriaus parengtą sistemos pataisą.
Nepriklausomas saugumo specialistas Moxie Marlinspike bei Dan Kaminsky ir „IOActive Inc.“ saugumo tyrinėtojas Lena Sassamanas pademonstravo šios spragos veikimą trimis skirtingomis interneto naršyklėmis. Drauge visi jie priėjo tos pačios išvados – dabartiniu metu interneto naršyklėse yra padaryta rimtų saugumo spragų, realizuojant internetinių duomenų šifravimo „Secure Sockets Layer“ (SSL) posistemio darbą. SSL ryšio seansai yra naudojami internetinės bankininkystės, elektroninės komercijos ir kitose svetainėse, prie kurių vartotojai jungiasi saugiu – HTTPS protokolu.
Naršyklių kūrėjai ir SSL sertifikatus parduodančios kompanijos teigia šiuo metu nagrinėjančios šią problemą ir kuriančios pataisą. „Microsoft Corp.“, kurios naršyklei „Internet Explorer“ atitenka didžioji dalis naršyklių rinkos teigia tirianti pateiktus duomenis. Antrosios pagal populiarumą „Firefox“ naršyklės kūrėja „Mozilla Corp.“ teigia, kad didžioji dalis saugumo problemų buvo išspręsta naujausioje naršyklės versijoje. „Mozilla“ žada likusias problemas išspręsti per šią savaitę ir pateikti atnaujintą naršyklės versiją.
Tuo tarpu viena didžiausių SSL sertifikatų platintoja „VeriSign Inc.“ tvirtina, jog jos sertifikatai nėra pažeidžiami. Pasak kompanijos SSL verslo padalinio gaminių rinkodaros vadovo Timo Callano, šia spraga nepavyks pasinaudoti, svetainei naudojant padidinto patikrinimo („Extended Validation“) SSL sertifikatus. Šie sertifikatai yra brangesni ir paprastai prieš juos išduodant yra atidžiau domimasi prašymą pateikusia kompanija.
Specialistų paviešintas išpuolis remiasi tarpininko („man-in-the-middle“) ataka, kai įsilaužėlis įsiterpia į internauto ir serverio ryšio seansą, apsimesdamas internauto kompiuteriu ir serveriu atitinkamoms ryšio seanso pusėms. Tiesa, pasak „Black Hat“ ir „Defcon“ konferencijų rengėjo Jeffo Mosso, kuris šią vasarą buvo paskirtas JAV šalies vidaus saugumo departamento saugumo konsultantu, tai, kad šiai atakai reikia įsibrauti į aukos tinklą, kiek sumažina jos pavojingumą. Tačiau pasak saugumo specialisto, turint tokią prieigą, šis išpuolis yra ypač pavojingas. Anot J. Mosso, įsispraudęs į ryšio seansą, įsilaužėlis gali perimti visus duomenis ir, pasak jo, tai yra skambutis, pabusti visai pramonei.
SSL sertifikatai yra svarbi technologija, kuria nusakomas pasitikėjimas internete. Svetainės įsigyja SSL sertifikatus, siekdamos užtikrinti svetainės lankytojams perduodamų duomenų konfidencialumą, šifruojant perduodamus duomenis. SSL sertifikatus parduodančios kompanijos tikrina, kad SSL sertifikatą perkantis subjektas iš tiesų turi svetainę, kurioje ketinama naudoti sertifikatą.
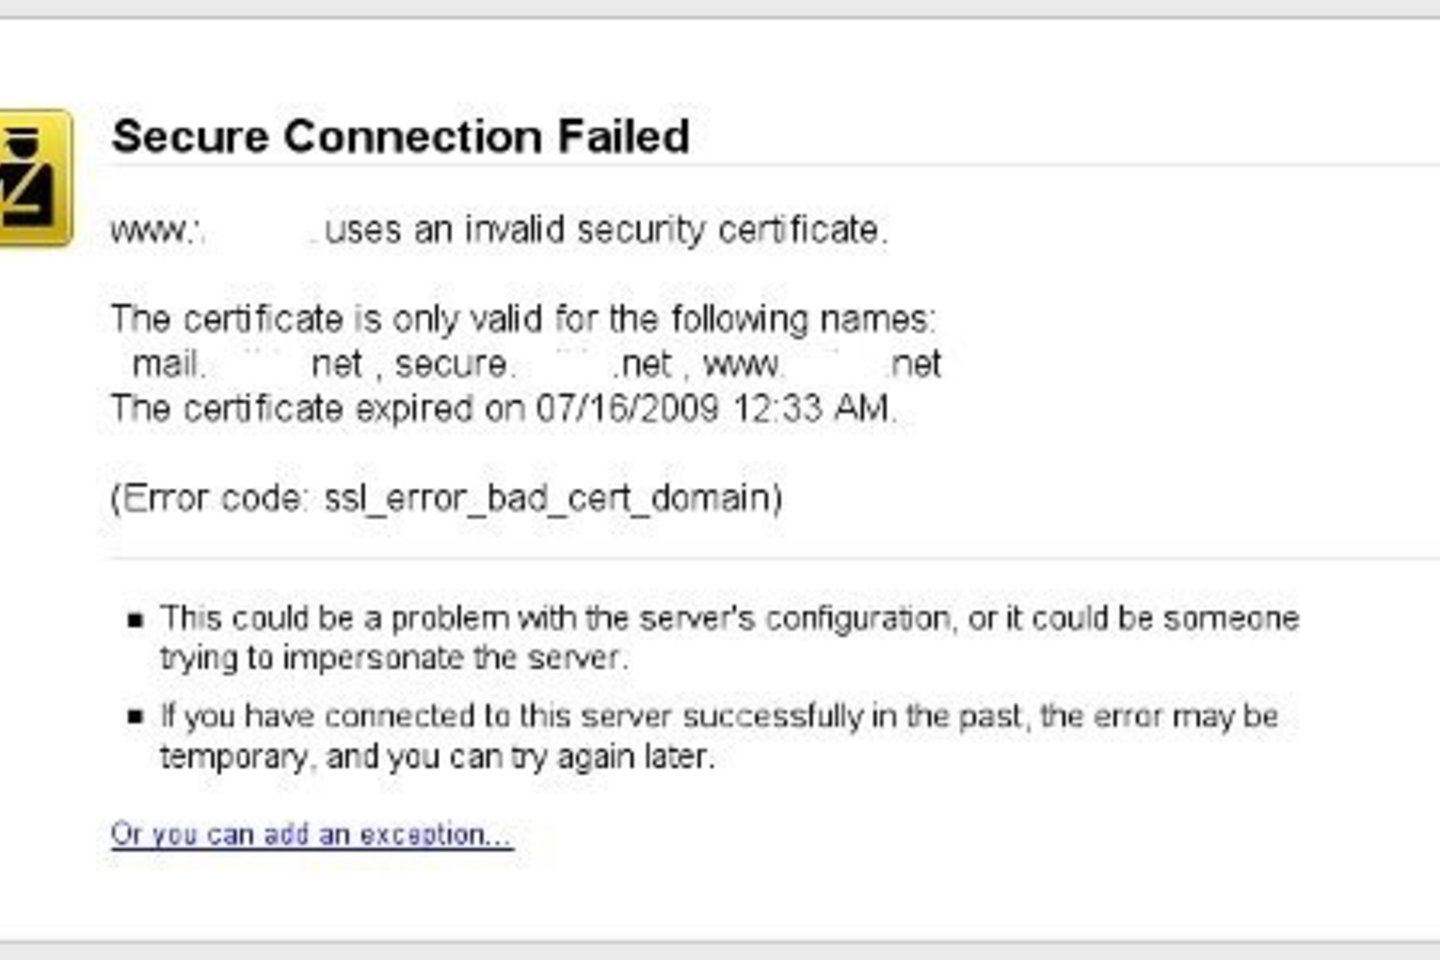
SSL sertifikatų naudojimas svetainėje yra vaizduojamas, naršyklės adreso lauką pažymint specialiu ženkleliu. Tačiau daugelis žmonių nekreipia jokio dėmesio į tai, ar naršyklės laukas yra pažymėtas saugaus ryšio kanalo ženkleliu ar ne. Dar blogiau, tyrimai rodo, kad daugiau, nei pusė internautų nekreipia dėmesio ir į naršyklės perspėjimus apie svetainėse naudojamus nesaugius pačių pasirašytus sertifikatus, nebegaliojančius sertifikatus ar sertifikatus, kurių išdavimo duomenys neatitinka svetainės parametrų. 2008 metais internautų naršymą tyrę specialistai pastebėjo, kad vartotojai visiškai nepaiso grėsmingų naršyklių perspėjimų ir tiesiog liepia naršyklei juos ignoruoti. Kiek geriau sekėsi vartotojus įtikinti „Firefox 3“ naršyklei, jos perspėjimų paklausė maždaug 55 proc. internautų, tuo tarpu „Internet Explorer 7“ perspėjimus ignoravo visi vartotojai.
Internautų nesustabdo jokie grėsmingi perspėjimai apie potencialius tokios svetainės naršymo pavojus, nes vartotojai paprasčiausiai nesupranta perspėjimų techninės terminologijos. „Firefox 3“ naršyklei sekėsi kiek geriau, nes trečiojoje versijoje „Mozilla“ pabandė paaiškinti apie pavojus suprantamesne kalba ir apsunkinti tokių svetainių naršymą.
Naujai aptikta saugumo spraga susijusi su SSL sertifikatų apdorojimo trūkumu. Dauguma SSL sertifikatų kompanijų leidžia įtraukti nulinį kodą turintį simbolį į interneto adresą, diegiant gautą sertifikatą. Interneto naršyklės paprastai ignoruoja šį simbolį, tačiau tikrindamos sertifikato svetainės adresą, jos sustoja ties šiuo simboliu. Sukčiams pakanka tiesiog įtraukti teisėtos svetainės adresą prieš šį nulinį simbolį ir naršyklės „patikės“, jog sukčių svetainei išduotas sertifikatas priklauso teisėtai svetainei. Sukčiai tuomet gali nukreipti vartotojų duomenis į teisėtą svetainę ir šnipinėti viską, ką siunčia vartotojas. Tai nėra paprasta ataka, tačiau ji atskleidžia rimtas spragas dabartinėse interneto sistemose, kuriomis aklai pasitiki daugelis internatų.
„Accuvant Labs“ vadovo ir SSL eksperto Jono Millerio nuomone, įsilaužėliai pradės naudoti tokio pobūdžio išpuolius prieš gerai žinomas svetaines jau per ateinančius mėnesius. Jo nuomone, pirmiausia to imsis įprastiniai sukčiai, viliojantys savo aukas į slaptažodžius ar kitą slaptą informaciją bandančias išgauti svetaines. Jo teigimu, viena didesnių problemų yra ta, kad tai nėra ypač sudėtingas išpuolis ir kai kurie ženklai rodo, kad jie jau prasideda.
T. Callano teigimu, praėjus vos keletui valandų po šios informacijos paviešinimo, jo kompanija sulaukė ne vienos SSL sertifikatų pirkimo užklausos, nurodant adreso lauke nulinius simbolius. Pasak „VeriSign“ atstovo, šios užklausos buvo atmestos.