
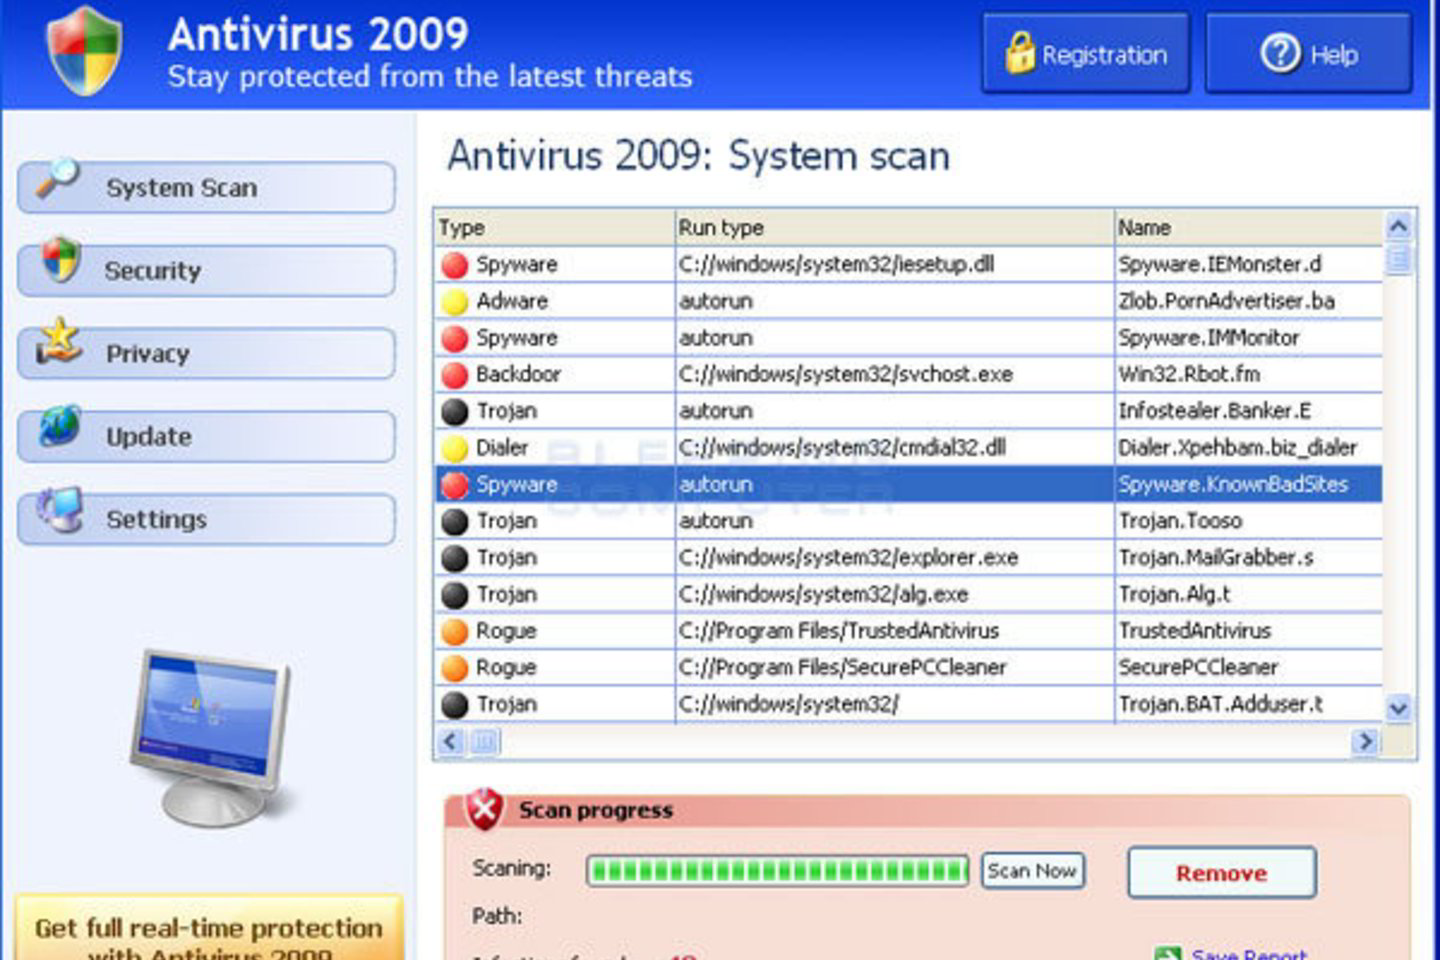
Savo tinklaraštyje „Microsoft“ vyriausias teisininkas Timas Crantonas rašė, jog šiuo terminu kompanija apibūdina programinės įrangos platintojus ir reklamuotojus, kurie kenkėjišką programinį kodą slepia nekaltomis reklamomis. Ieškiniuose nurodoma, jog „Soft Solutions“, „Direct Ad“, „qiweroqw.com“, „ITmeter Inc.“ ir „ote2008.info“ vardais pasivadinusios bendrovės pasitelkė melagingas reklamas ir platino kenkėjišką programinę įrangą ar įkūrė apgaulingas svetaines, kurios platino gąsdinančią programinę įrangą („scareware“) nieko neįtariantiems internautams.
T. Crantonas nurodė, jog kol kas nėra žinomi asmenys, besislepiantys už šių vardų ir šie ieškiniai pirmiausia turės padėti nustatyti šia kenkėjiška veikla užsiimančius asmenis.
Tokio pobūdžio programinė įranga dažniausiai yra pateikiama prastesnės reputacijos tinklalapiuose, kur apstu neteisėto skaitmeninio turinio ar nuorodų į jį. Jei programinė įranga nebando išnaudoti kokios nors interneto naršyklės ar operacinės sistemos spragos, tai ji paprasčiausiai bando apgauti vartotoją.
Vienas populiariausių tokių apgavystės būdų – išgąsdinti vartotoją apie jo kompiuteriui gresiančius pavojus: saugumo spragas, virusus ir pan. Apgavyste užsiimančios svetainės ar programos pasiūlo nemokamai patikrinti kompiuterį ar jame nėra kokių nors saugumo spragų ar užkratų. Savaime suprantama, jog po tokio tikrinimo kompiuteryje bus „aptikta“ šimtai pavojingų kenkėjų, kuriuos gali pašalinti tik XXX gamintojo firminė programa, kainuojanti „kuklius“ 20 – 40 JAV dolerių. Neretai sukčiai neapsiriboja vien šia suma, o ištuština visą vartotojo kreditinę kortelę.
Tačiau tokio pobūdžio sukčių reklamos pasitaiko ir populiariose bei patikimomis laikomose svetainėse. Trumpam tokia reklama buvo sugebėjusios prasibrauti netgi į „The New York Times“ interneto svetainę.