
Pranešimą apie įsilaužimą „Lulz Security“ paskelbė savo
puslapyje socialiniame tinkle „Twitter“.
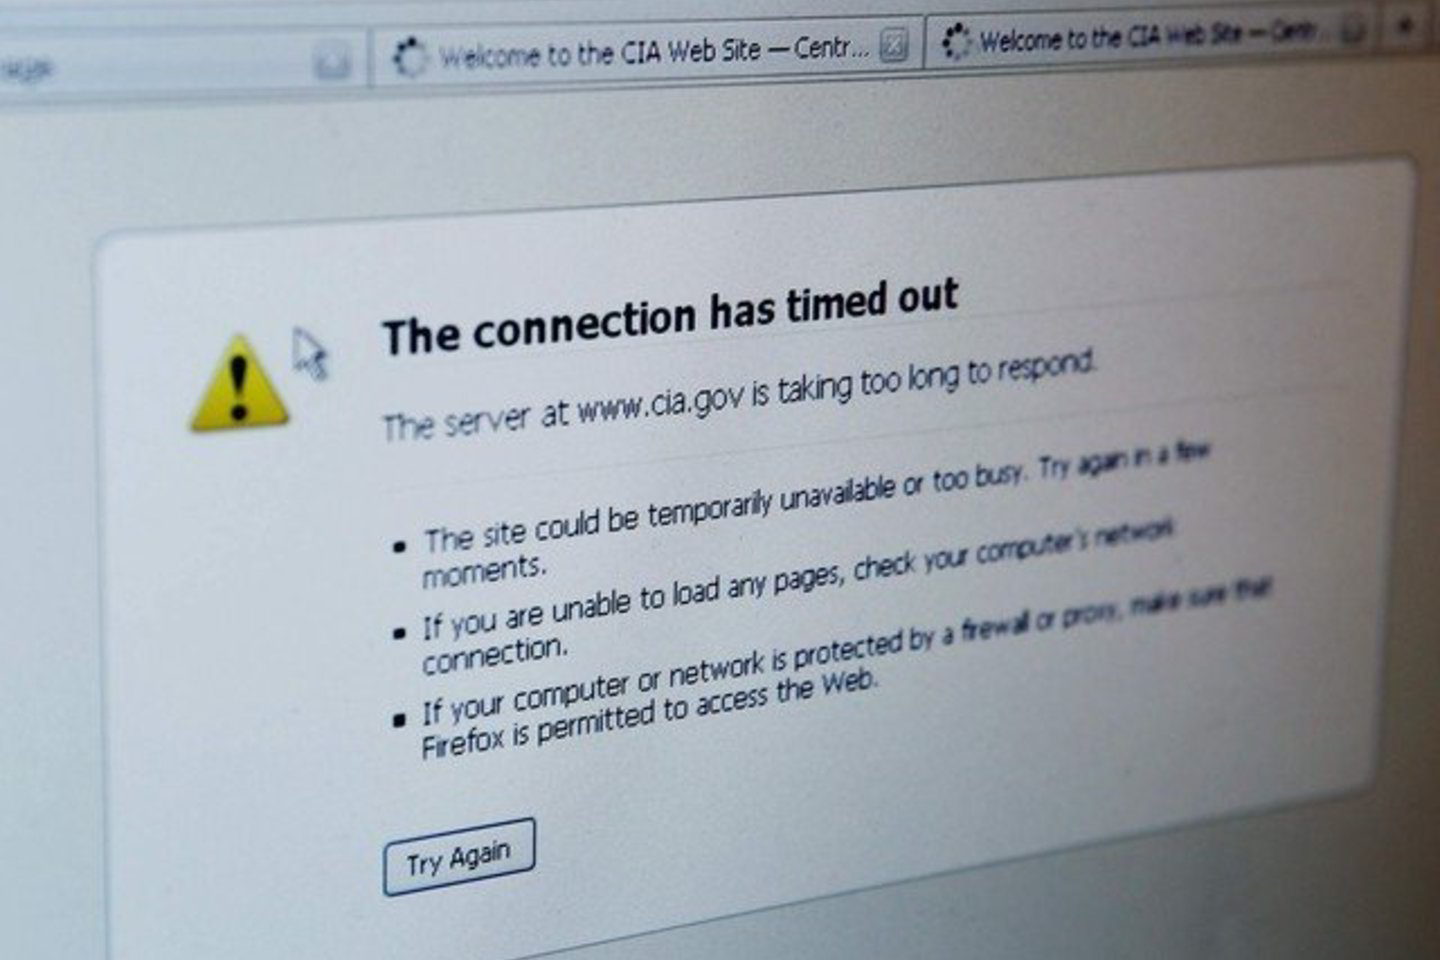
Iš karto po pranešimo apie numanomą ataką
„DownForEveryoneOrJustMe“ patvirtino, kad negalima patekti į
tinklalapį, o kiek vėliau CŽV tinklalapis veikė su pertrūkiais.
Tačiau „Lulz Security“ tinklalapyje nebuvo paskelbta jokių
duomenų, galimai pagrobtų iš cia.org., tad „Huffington Post“ mano,
kad programišiai galėjo tiesiog sutrikdyti tinklalapio darbą,
nepaėmę jokių svarbių duomenų.
Savo ruožtu, kaip pranešė „All Things D“, CŽV tinklalapyje iš
viso mažai tikėtina surasti kokios nors „konfidencialios
informacijos“, nes jis skirtas visuomeniniam naudojimui.
Tuo tarpu, pažymi kibernetinio saugumo ekspertai, ataką prieš
valstybinį tinklalapį yra federalinis nusikaltimas ir
kvalifikuojamas kaip kompiuterinio sukčiavimo ir nusikaltimo aktas“.
CŽV atstovas, kaip praneša „Reuters“, nepatvirtino, bet ir
nepaneigė pranešimo apie mėginimą įsilaužti į tinklalapį.
Programišių grupė „Lulz Security“ buvo įsteigta 2011 metais.
Pasak programišių, pastarosiomis dienomis jie du kartus mėgino
įsilaužti JAV Senato vidaus tinklą. Anksčiau „Lulz Security“
atakavo Federalinio tyrimų biuro padalinio serverį, žaidimų
kūrėjos „Bethesda“ tinklalapį ir korporacijos „Sony“ padalinio
tinklalapį. Be to, programišių grupuotė įsilaužė į Amerikos
televizijos kompanijos PBS tinklalapį atsakydama į tai, kad kanale
buvo parodytas filmas, kritikuojantis „WikiLeaks“ steigėjus.
Neseniai grupuotė pranešė, kad atidarė „karštąją liniją“,
kurioje priims užsakymus įsilaužti į tinklalapius.