
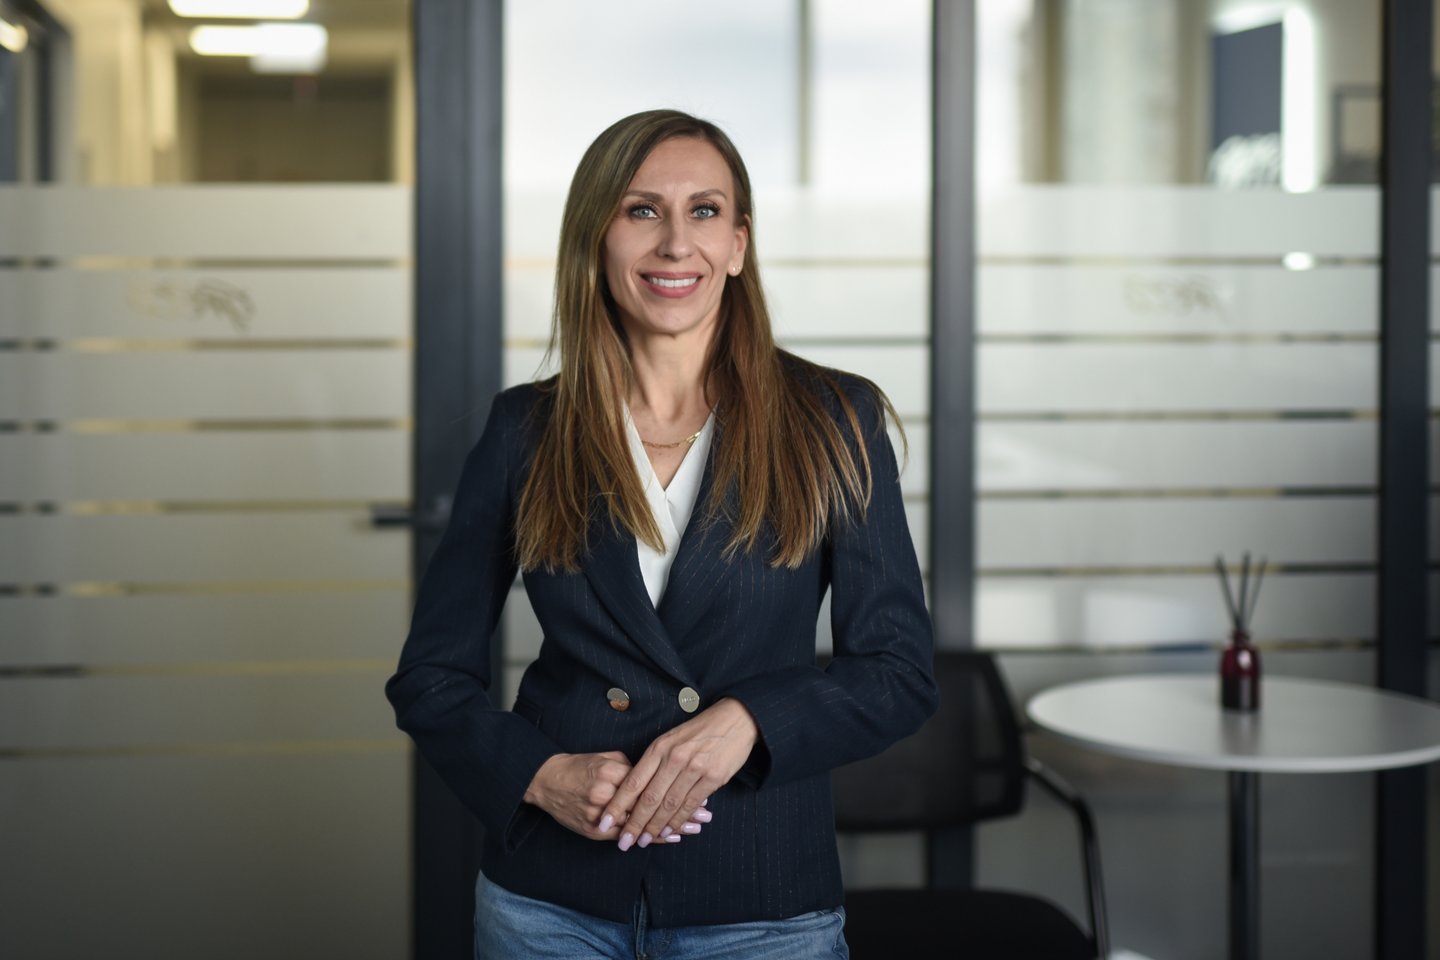
„Greco Lietuva“ kompetencijų centro vadovė Viktorija Vaškūnė atkreipė dėmesį, kad kibernetinis saugumas jau seniai peržengė IT specialistų atsakomybės ribas. Augant grėsmėms ir griežtėjant reikalavimams, gebėjimas tinkamai pasirengti galimam incidentui tampa vis svarbesne verslo atsparumo dalimi.
Grėsmė prilygsta stichinei nelaimei
V. Vaškūnės pristatyti tarptautinių tyrimų duomenys rodo, kad tiek ekspertai, tiek visuomenė kibernetines grėsmes vertina kaip vieną svarbiausių ateities rizikų. Šiuo metu jos užima trečiąją vietą tarp reikšmingiausių pasaulinių rizikų.
Svarbu verslui: kaip išvengti nuostolių dėl kibernetinių incidentų
Pasak Viktorijos Vaškūnės, tokie duomenys rodo, kad kibernetinis saugumas nebėra vien informacinių technologijų specialistų rūpestis – jis tiesiogiai susijęs su įmonių veiklos tęstinumu, reputacija ir finansiniu stabilumu.
„Paprastai tariant, šiandien kibernetinis incidentas gali sustabdyti įmonės veiklą lygiai taip pat greitai kaip gaisras ar stichinė nelaimė“, – pabrėžia ekspertė.
Susiję straipsniai
Viena iš augančių kibernetinių grėsmių priežasčių – geopolitinė įtampa ir konfliktai. V. Vaškūnės pateiktais duomenimis, 2024 metais Europoje užregistruota beveik 800 politiškai motyvuotų kibernetinių incidentų, o daugiau nei pusė jų buvo nukreipti prieš kritinę infrastruktūrą ir paslaugas.
Kibernetinių grėsmių poveikį jaučia ne tik verslas. „Net 70 proc. žmonių jaučiasi pažeidžiami kibernetinių grėsmių. Todėl kibernetinis saugumas šiandien yra ne tik verslo, bet ir visuomenės atsparumo klausimas“, – sako V. Vaškūnė.
Keičiasi verslo atsakomybės
Kibernetinės atakos tampa vis sudėtingesnės – nusikaltėliai pasitelkia dirbtinį intelektą, automatizuotus įrankius ir vis dažniau taikosi ne į pavienes sistemas, o į visą organizaciją.
Pasak V. Vaškūnės, net ir gerai pasirengusios įmonės negali visiškai pašalinti kibernetinių incidentų rizikos, todėl vis daugiau dėmesio turi būti skiriama ne tik jų prevencijai, bet ir organizacijų atsparumui.
„Čia svarbų vaidmenį atlieka kibernetinis draudimas. Jei incidentas vis dėlto įvyksta, jis gali padėti sumažinti finansinius nuostolius“, – aiškina ekspertė.
Anot jos, saugumo priemonės ir draudimas atlieka skirtingas, tačiau viena kitą papildančias funkcijas. „Saugumo priemonės padeda sumažinti nelaimės tikimybę, o draudimas – jos pasekmes. Todėl prevencija ir draudimas turėtų veikti kartu“, – sako V. Vaškūnė.
Augant kibernetinėms grėsmėms, kartu griežtėja ir organizacijoms keliami teisiniai reikalavimai. Iš įmonių tikimasi ne tik tinkamai apsaugoti savo sistemas, bet ir gebėti operatyviai reaguoti į incidentus. Dėl to daugėja tiek organizacijoms, tiek jų vadovams tenkančių pareigų ir atsakomybių.
V. Vaškūnė atkreipia dėmesį, kad duomenų saugumo reikalavimai visame pasaulyje tampa vis griežtesni. Apie įvykusį incidentą tam tikrais atvejais gali tekti pranešti per 72 valandas ar dar greičiau, o už nustatytų reikalavimų nesilaikymą gali grėsti reikšmingos baudos.
Tarptautinėms bendrovėms situacija dar sudėtingesnė, nes skirtingose valstybėse taikomi nevienodi reikalavimai. „Todėl labai svarbu iš anksto žinoti, kas organizacijoje atsakingas už reagavimą ir pranešimus“, – pabrėžia ekspertė.
Būtina vertinti dvi sritis
Europoje kibernetinio saugumo kontekste itin svarbios dvi sritys – asmens duomenų apsauga ir organizacijų kibernetinis saugumas. V. Vaškūnė išskiria du pagrindinius teisės aktus – Bendrąjį duomenų apsaugos reglamentą (BDAR) ir NIS2 direktyvą.
„BDAR saugo asmens duomenis, o NIS2 – organizacijos sistemas ir veiklos tęstinumą. Praktikoje šie reikalavimai dažnai susikerta“, – aiškina ekspertė.
Pavyzdžiui, įvykus kibernetinei atakai, per kurią nutekinami klientų asmens duomenys, organizacijai gali atsirasti pareiga apie incidentą pranešti pagal abiejų teisės aktų reikalavimus. Todėl, pasak V. Vaškūnės, įmonėms nebeužtenka atskirai rūpintis tik duomenų arba sistemų apsauga – būtina vertinti abi sritis.
Tam svarbus iš anksto parengtas incidentų valdymo planas. „Geriausias laikas ruoštis incidentui yra prieš jam įvykstant“, – pabrėžia V. Vaškūnė.
Įmonėje turėtų būti nustatyti aiškūs procesai, paskirti už reagavimą atsakingi asmenys ir suformuota incidentų valdymo komanda. Ne mažiau svarbūs darbuotojų mokymai, reguliarus parengtų planų testavimas, paslaugų teikėjų priežiūra ir kibernetinio draudimo poreikio įvertinimas. Anot ekspertės, tokios priemonės leidžia organizacijai gerokai greičiau reaguoti kilus krizei.
Kibernetinis draudimas, pasak V. Vaškūnės, taip pat neapsiriboja vien patirtos žalos atlyginimu. „Labai dažnai svarbiausia yra pagalba, kurią įmonė gauna pirmosiomis valandomis po incidento“, – pažymi ji.
Toks draudimas gali padengti incidento valdymo ir tyrimo, sistemų atkūrimo, teisinių konsultacijų, komunikacijos su klientais bei kitas su įvykiu susijusias išlaidas. Vis dėlto finansiniai padariniai gali būti gerokai platesni nei vien sistemų atkūrimo kaštai – dėl incidento gali sutrikti įmonės veikla, sumažėti pajamos ar kilti atsakomybė dėl klientų duomenų apsaugos.
„Draudimo vertė dažnai atsiskleidžia ne tik per finansinę kompensaciją, bet ir per greitą prieigą prie specialistų, kurie padeda suvaldyti krizę“, – sako V. Vaškūnė.
Incidentai kainuoja milijonus
Įvykus kibernetiniam incidentui, jo valdymas neapsiriboja vien kreipimusi į draudimo bendrovę. Pasak V. Vaškūnės, į procesą paprastai įsitraukia skirtingų sričių specialistai – IT ekspertai, teisininkai, komunikacijos ir draudimo specialistai, kurių kiekvienas atlieka savo vaidmenį valdant susidariusią situaciją.
„Tikslas yra kuo greičiau sustabdyti incidentą ir atkurti veiklą. Būtent dėl šios priežasties svarbu draudimu pasirūpinti dar prieš įvykstant incidentui“, – pabrėžia ekspertė.
Kad kibernetiniai incidentai nėra pavieniai atvejai, anot jos, rodo ir praktika. Nuo 2020 metų užfiksuota daugiau kaip 100 atvejų, kai klientams buvo kompensuoti dėl kibernetinių incidentų patirti nuostoliai, o kai kurios išmokos viršijo milijoną eurų.
„Dauguma įmonių tikisi, kad incidentas jų nepalies, tačiau realybėje tokie įvykiai vyksta nuolat“, – sako V. Vaškūnė. Todėl, jos teigimu, įmonėms svarbu vertinti ne tik pačios kibernetinės atakos tikimybę, bet ir galimas jos finansines pasekmes.
Vienas dažniau pasitaikančių kibernetinių išpuolių tipų – vadinamosios „paslaugų užtvindymo“ atakos. Jų metu interneto svetainė ar sistema apkraunama dideliu užklausų srautu, todėl klientai nebegali jomis naudotis.
Nors šiuo metu yra įvairių priemonių tokioms atakoms valdyti, V. Vaškūnė pabrėžia, kad jų nuvertinti nereikėtų. „Dažnai jos naudojamos tam, kad nukreiptų dėmesį nuo kitų, rimtesnių atakų, pavyzdžiui, duomenų vagystės ar įsilaužimo į sistemas“, – aiškina ekspertė.
Internete veikiančiam verslui tokia ataka gali sukelti reikšmingų nuostolių, tačiau dar didesnę žalą neretai padaro išpirkos reikalaujančios atakos, kurių metu užrakinamos įmonės sistemos ir už jų atkūrimą reikalaujama sumokėti išpirką.
Pasirengimas lemia pasekmes
V. Vaškūnė pateikia realų atvejį, kai viena pažeidžiama vieta organizacijai sukėlė beveik pusės milijono eurų žalą. Užpuolikams patekus į sistemą, buvo užšifruoti ne tik serveriai, bet ir atsarginės duomenų kopijos, todėl sistemų atkūrimas tapo sudėtingas ir brangus.
„Pagrindinė pamoka labai paprasta – atsarginės kopijos turi būti ne tik daromos, bet ir apsaugotos nuo užpuolikų“, – pabrėžia ekspertė.
Šį atvejį V. Vaškūnė palygina su kitu, kai organizacija taip pat susidūrė su išpirkos reikalaujančia ataka, tačiau buvo jai geriau pasirengusi. Sistemos iš atsarginių kopijų buvo atkurtos praktiškai per vieną savaitgalį, išpirka nebuvo sumokėta, o organizacijos veikla greitai grįžo į įprastą režimą.
„Tai labai geras pavyzdys, kaip tinkamas pasirengimas gali ženkliai sumažinti žalą“, – sako V. Vaškūnė.
Ekspertė pateikia ir dar vieną atvejį, kai pagrindine problema tapo ilgą laiką neatnaujinta sistema. Užpuolikai pasinaudojo žinoma saugumo spraga ir užšifravo sistemas. Vis dėlto svarbi infrastruktūra buvo atskirta nuo pagrindinio tinklo, todėl pavyko išvengti dar didesnės žalos.
Pasak V. Vaškūnės, šis atvejis primena, kad saugumo atnaujinimų atidėliojimas gali kainuoti labai brangiai.
Lygindama pirmuosius du atvejus, ekspertė atkreipia dėmesį į esminį skirtumą – pasirengimą galimam incidentui. Vienu atveju tinkamai apsaugotų atsarginių kopijų nebuvo, todėl nuostoliai buvo ženklūs, o kitu jos veikė, tad organizacijos veiklą pavyko atkurti labai greitai.
„Svarbiausia ne tai, ar organizacija bus atakuota. Svarbiausia, kaip ji tam bus pasiruošusi. Pasirengimas dažnai lemia skirtumą tarp labai brangiai kainuojančios krizės ir laikino sutrikimo su nežymiais nuostoliais“, – teigia V. Vaškūnė.
Apibendrindama ekspertė išskiria tris pagrindinius aspektus. Pirmiausia, kibernetinis incidentas gali nutikti bet kuriai organizacijai.
Be to, vien technologinių apsaugos priemonių nepakanka – net ir geriausios sistemos negali garantuoti visiško saugumo, todėl būtina turėti atsargines duomenų kopijas, aiškų reagavimo planą ir reguliariai tikrinti organizacijos pasirengimą.
Trečiasis aspektas – kibernetinis draudimas. Jis gali padėti sumažinti finansinius nuostolius, suteikti prieigą prie ekspertų, greičiau atkurti įmonės veiklą ir sumažinti jos sutrikdymo poveikį.
„Kai incidentas įvyksta, laiko ieškoti specialistų dažniausiai nebėra. Draudimas leidžia juos pasitelkti iš karto“, – pabrėžia V. Vaškūnė.
Todėl, pasak jos, efektyviausia organizacijos atsparumo didinimo strategija apima tris tarpusavyje susijusias dalis – prevenciją, pasirengimą ir kibernetinį draudimą.