
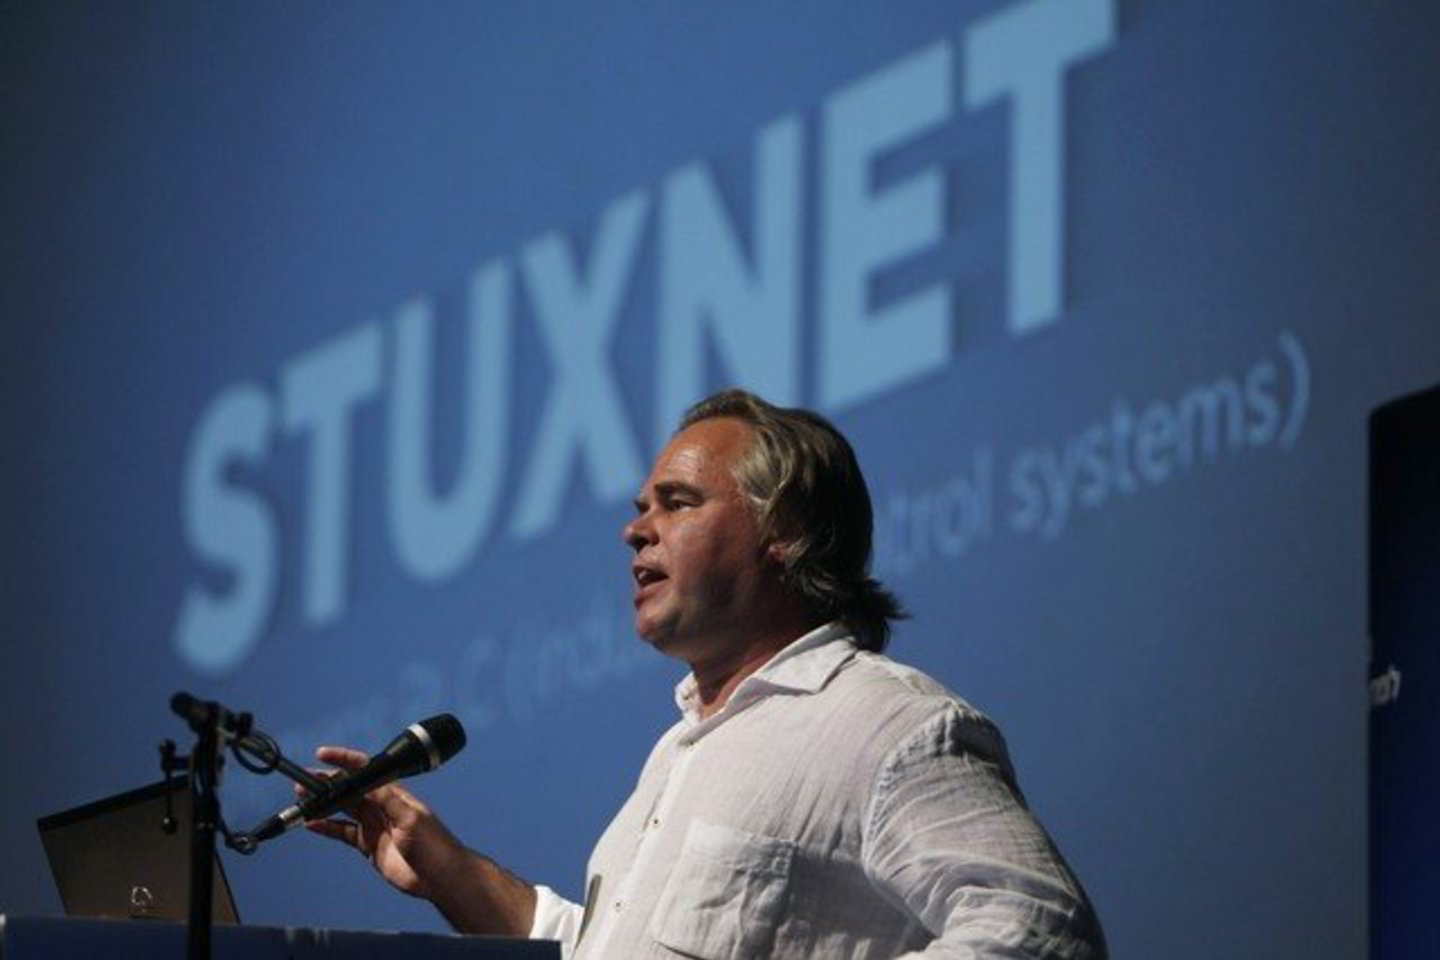
„Logiška manyti, kad kuriami nauji kibernetiniai ginklai ir
galbūt esama užkrėstų kompiuterių, apie kuriuose nežinome“, -
Eugenijus Kasperskis, bendrovės „Kaspersky Lab“ įkūrėjas, sakė
Tel Avivo universitete vykusios kibernetinio saugumo konferencijos
kuluaruose.
„Kaspersky Lab“, kuri yra viena iš didžiausių pasaulyje
antivirusinių programų gamintoja, nurodė, kad jos ekspertai atrado
„Flame“ atliekant tyrimą, kurį inicijavo Tarptautinė
telekomunikacijų sąjunga (ITU).
Panašu, kad šios atakos pagrindinis taikinys yra Iranas, o
naujasis virusas buvo atrastas praėjus vos mėnesiui po to, kai
šiitiška respublika paskelbė sustabdžiusi kito duomenis trinančio
viruso plitimą, paveikusį jos naftos pramonės kompiuterinių
tinklų tarnybines stotis.
Maskvoje įsikūrusi „Kaspersky Lab“ nurodė, kad šis virusas yra
„apie 20 kartų didesnis negu „Stuxnet“ - interneto „kirminas“,
atrastas 2010 metų birželį ir paveikęs Irano branduolinius
objektus.
Daugelis ekspertų mano, kad prie „Stuxnet“ išplitimo prisidėjo
Izraelis.
Apžvalgininkai kėlė prielaidas, kad Izraelis taip pat gali
būti susijęs su „Flame“, tačiau E. Kaspersky atsisakė diskutuoti
šia tema, pažymėjęs, kad žalingosios programos kuriamos ne vien
labiausiai šiuolaikinių technologijų srityje pažengusiose šalyse.
„Flame“ yra nepaprastai sudėtingas, bet manau, kad daug šalių
gali sukurti tokį patį arba panašų (virusą) - netgi šalys,
kurios šiuo metu neturi ekspertų“, - nurodė jis.
E. Kaspersky nuomone, JAV, Didžioji Britanija, Izraelis, Kinija,
Rusija ir galbūt Indija, Japonija bei Rumunija turi pajėgumų
sukurti tokią programą, tačiau nenurodė, kuri šalis galėtų
būti atsakinga už „Flame“ paskleidimą.
Paklaustas, ar Izraelis padeda spręsti, ar apsunkina kibernetinio
karo problemą, E. Kasperskis atsakė: „Ir viena, ir kita.“
Tačiau kiti analitikai teigė, kad naujasis virusas yra
„griozdiškas“, nelabai įmantrus ir neatrodantis panašus į šalies,
turinčios modernius techninius pajėgumus, kūrinį.
E. Kaspersky nuomone, „Flame“ sukūrimas galėjo kainuoti „mažiau
nei 100 mln. JAV dolerių“, tačiau jis pažymėjo, kad tokios
programos potencialiai gali padaryti milžinišką žalą.
„Kibernetiniai ginklai gali daugintis, o visame Žemės rutulyje
gali būti atsitiktinių aukų - nesvarbu, kaip toli esate nuo
konflikto, - sakė antivirusų kūrėjas. - Tai ne kibernetinis karas,
o kibernetinis terorizmas, ir bijau, kad tai tik žaidimo pradžia.“
„Patikėkit, man baugu“, - pridūrė jis.
E. Kasperskis priminė „Stuxnet“ padarytą žalą ir masines
paskirstyto atsisakymo aptarnauti (DDOS) atakas, kurios buvo
paralyžiavusios Estijos informacinių technologijų sistemas, taip
pat sakė, kad kita tokių atakų banga gali būti daug labiau
niokojanti.
Pasak E. Kaspersky, vyriausybės turi bendradarbiauti, kad
sustabdytų kibernetines atakas, kaip buvo pasielgta siekiant
eliminuoti branduolinius, biologinius ir cheminius ginklus. Taip pat
turėtų būti kuriamos naujos atsparesnės operacines sistemos,
pridūrė jis.
„Bijau, jog tai pasaulio, prie kurio esame įpratę, pabaiga, -
aiškino ekspertas. - Bijau, kad labai greitai pasaulis bus visiškai
kitoks.“
E. Kaspersky sakė, kad kenkėjiškų programų, tokių kaip
„Flame“ ir „Stuxnet“, gyvavimo laikas yra ribotas, tačiau perspėjo,
kad gali būti kitų, dar neatrastų virusų.