
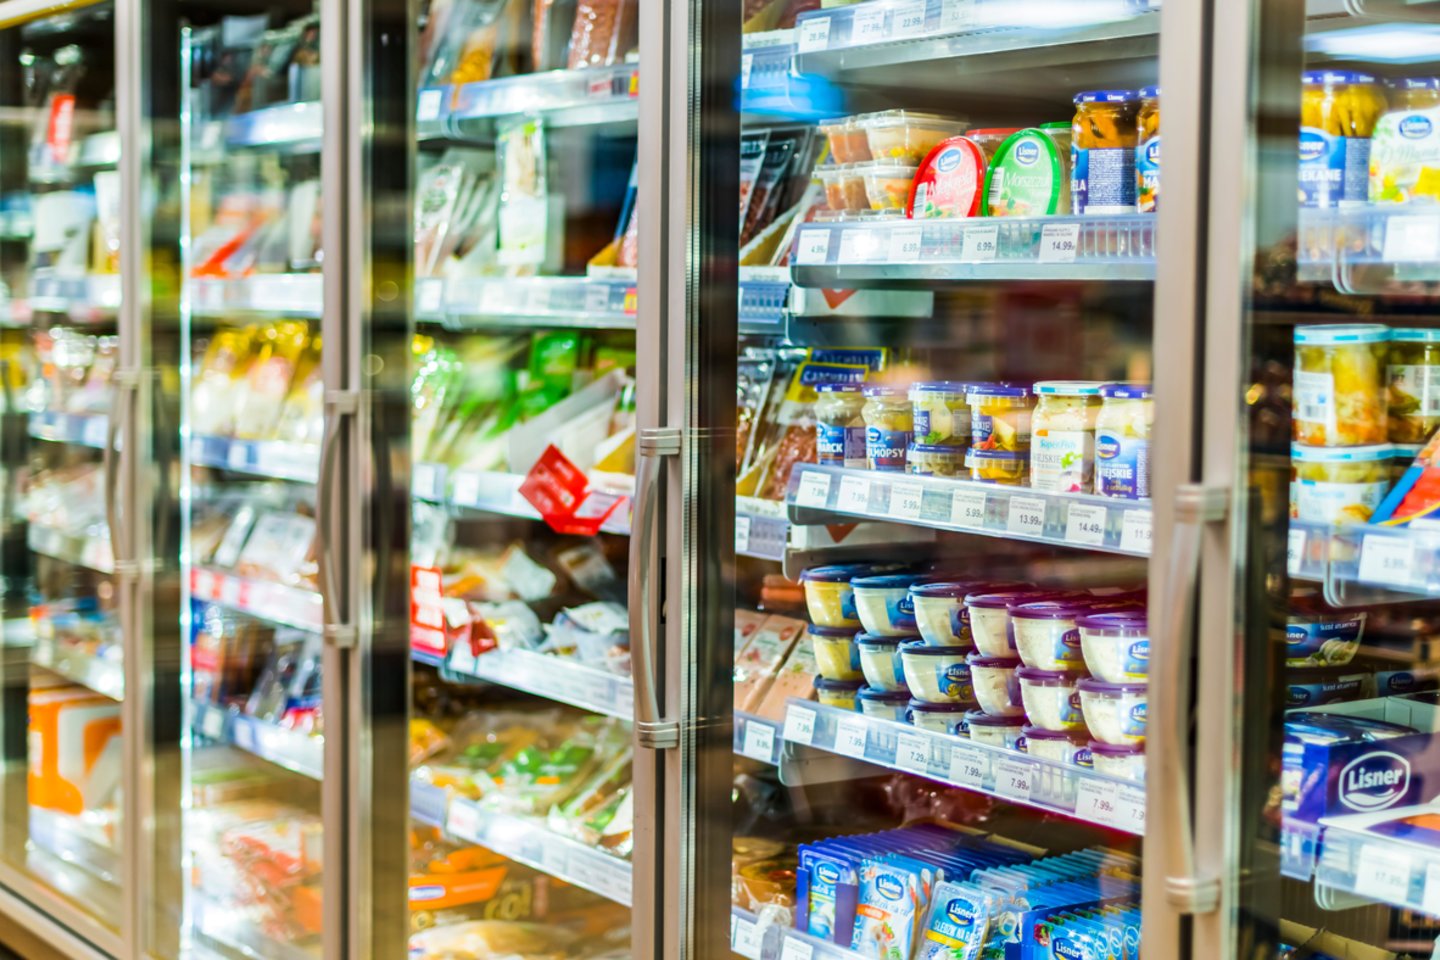
Įsilaužėliai sugebėjo nuotoliniu būdu pakeisti įrangos temperatūrą, dėl to sugedo švieži produktai.
Nukentėjo keli dideli mažmenininkai: mažiausiai 300 „Intermarché“ ir „Netto“, 80 „Carrefour“ parduotuvių , apie trisdešimt „Monoprix“, mažiau nei šimtas „Coopérative U“ ir keli „E.Leclerc“ prekybos centrai. Galutinio vertinimo dar laukiama.
„Įsilaužėliams pavyko atšildyti visas mūsų šaldymo vitrinas ir pakelti jų temperatūrą iki 50 laipsnių Celsijaus“, – BFMTV laidoje aiškino „Les Mousquetaires/Intermarché“ vadovas Thierry Cotillardas.
Padegtos mokyklos, susirėmimai su policija ir valdžios raminimai: štai kas vyksta Prancūzijoje
Pardavėjai buvo priversti tiesiog išmesti produktus. Teigiama, kad nuostoliai visoje šalyje gali siekti dešimtis milijonų eurų.
Pasak vieno iš tyrėjams artimų šaltinių, ataka buvo nukreipta prieš Danijos gamintojo „Danfoss“ šaldymo valdymo sistemas.
Susiję straipsniai
Bendrovė teigė, kad dauguma paveiktų įrenginių yra senesni, kurie pasiekė savo gyvavimo ciklo pabaigą ir nebesulaukia programinės įrangos ar saugumo atnaujinimų. Gamintojas apie galimą didelį pažeidžiamumą pranešė rugsėjo 18 d.
Pasak kibernetinio saugumo įmonės „Almond“ atstovo Antoine'o Hautino, šie pramoniniai įrenginiai, ilgą laiką buvę atjungti nuo interneto, dabar yra pasiekiami nuotoliniu būdu, nors ne visi jie buvo pagaminti taip, kad atlaikytų kibernetines atakas.
Paryžiaus prokuratūra jau pradėjo tyrimą, kuris buvo patikėtas Kovos su kibernetiniais nusikaltimais biurui. Tyrimo tikslas – nustatyti aukas ir įvertinti žalą, įskaitant maisto produktų netektis. Prancūzijos nacionalinė kibernetinio saugumo agentūra yra mobilizuota šalies ir Europos lygiu.
Taip pat keliamas kompensacijos klausimas. „Intermarché“ mano, kad įprastas draudimas tokio tipo incidentų neapima. Tuo metu Prancūzijos prekybos federacija reikalauja visiško skaidrumo iš „Danfoss“ ir kitų už šaldymo sistemas atsakingų įmonių.